
Quién Puede Ver Qué: Protección de los Flujos de Trabajo con Control de Acceso Basado en Roles
El control de acceso basado en roles da a cada persona solo el acceso que requiere su trabajo, lo que limita la sobreexposición, los cambios accidentales y los incidentes imposibles de rastrear en la analítica de video y la mensajería de equipos.
En una oficina concurrida, todos tienen una tarjeta de acceso. Algunas abren todas las puertas. Otras abren solo una.
Esa es la idea detrás de los roles de usuario y los permisos de acceso en las plataformas de analítica de video y en los mensajeros designados: las personas adecuadas ven lo adecuado, en el momento adecuado y por las razones adecuadas.
Por qué importan los roles de usuario
Los roles convierten el caos en orden. En lugar de dar a cada persona una lista personalizada de permisos, el sistema agrupa los permisos en roles: Viewer, Operator, Analyst y Admin. Luego se asigna a las personas a los roles según lo que realmente hacen.
Este enfoque sigue una regla simple: los usuarios obtienen solo el acceso que necesitan para hacer su trabajo. Reduce los errores, limita el daño si una cuenta se ve comprometida y facilita las auditorías.
En la analítica de video, esto puede significar que un operador de seguridad pueda ver transmisiones en vivo y eventos marcados, que un gerente pueda exportar informes y que solo un grupo reducido pueda cambiar la configuración de las cámaras o eliminar grabaciones. En los mensajeros designados y las plataformas de comunicación, puede significar que la mayoría de las personas puedan leer los canales, algunas puedan publicar comentarios y unas pocas puedan crear o eliminar canales y administrar integraciones.
Qué puede salir mal
Cuando los permisos son laxos, aparecen rápidamente tres problemas:
- Sobreexposición: los clips de video sensibles, los registros de incidentes o los chats sobre estrategia interna quedan visibles para personas que no los necesitan.
- Cambios accidentales: alguien hace clic en “eliminar” o “exportar todo” sin darse cuenta del impacto.
- Incidentes difíciles de rastrear: si todos tienen un acceso similar, es difícil determinar quién hizo qué después de un problema.
Un buen diseño de roles evita estos problemas al separar las funciones. Por ejemplo, la persona que revisa las alertas no es necesariamente la misma que cambia las reglas del sistema o exporta datos.
Hacerlo simple en la práctica
Una configuración práctica suele verse así:
- Definir las acciones: ver, buscar, exportar, configurar, eliminar, invitar usuarios.
- Agrupar las acciones en roles: Viewer, Operator, Analyst y Admin.
- Asignar a las personas a roles, no a permisos individuales.
- Revisar con regularidad: retirar accesos antiguos, agregar accesos nuevos y dar seguimiento a los permisos temporales.
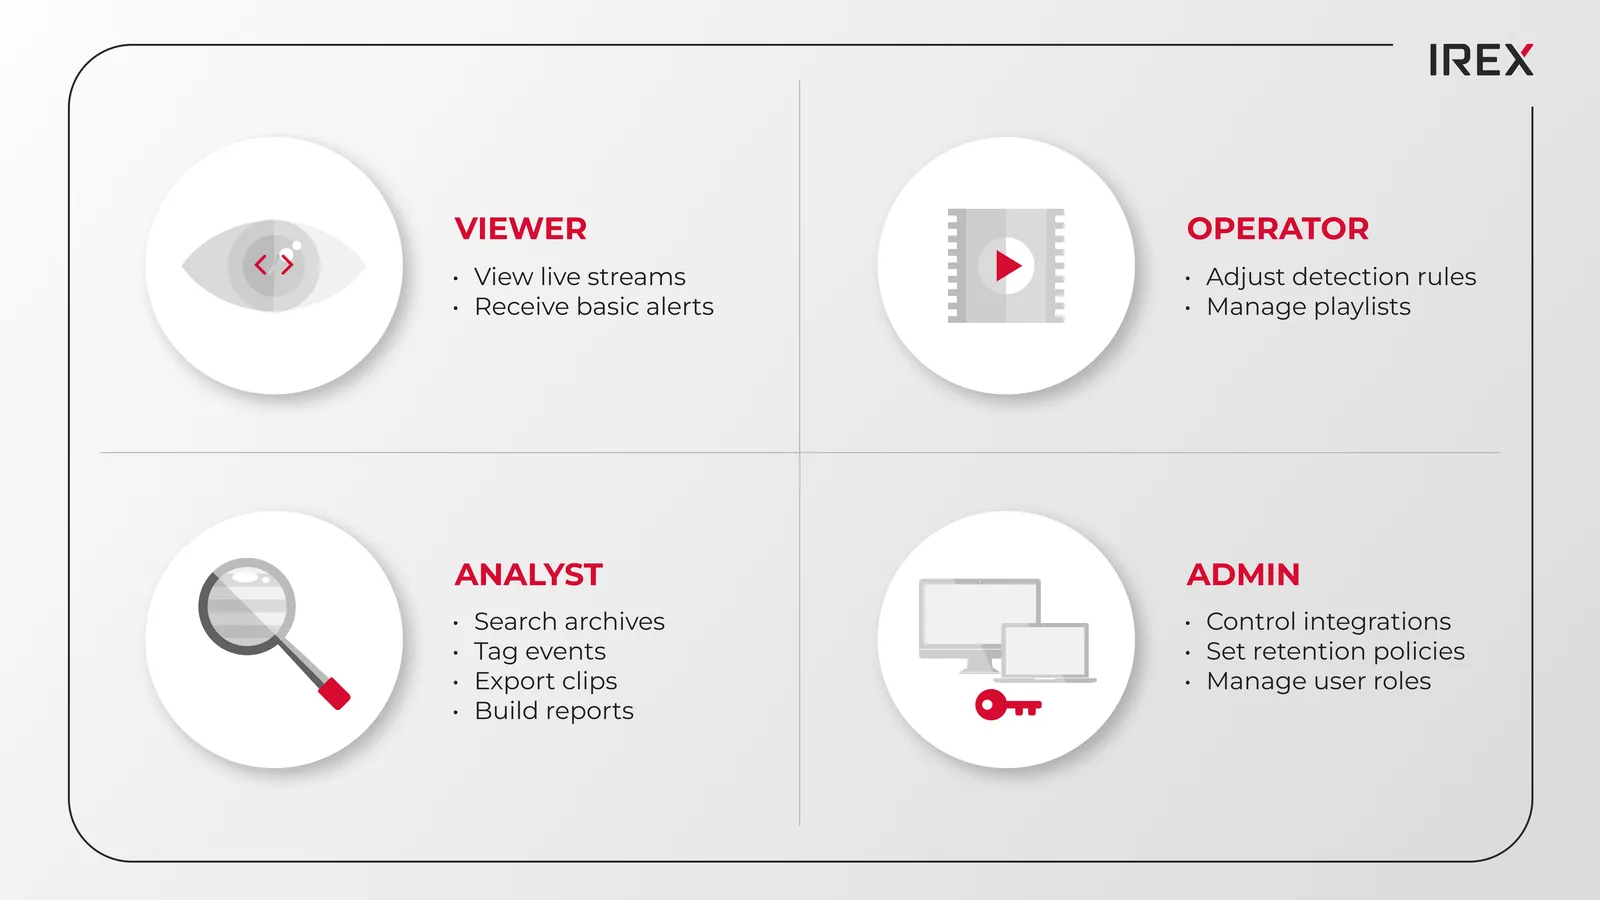
En la analítica de video, esto significa que:
- Los usuarios con el rol Viewer pueden ver transmisiones en vivo y recibir alertas básicas.
- Los usuarios con el rol Analyst pueden buscar en los archivos, etiquetar eventos, exportar clips y crear informes.
- Los usuarios con el rol Operator pueden ajustar las reglas de detección y administrar listas de reproducción.
- Los usuarios con el rol Admin controlan las integraciones, la configuración de retención y los roles de usuario.
En los mensajeros designados:
- Los miembros pueden leer y publicar en los canales asignados.
- Los moderadores pueden fijar mensajes, administrar hilos y eliminar spam.
- Los propietarios crean canales, establecen políticas de retención y administran integraciones.
Esta matriz garantiza un flujo de trabajo fluido y protege acciones sensibles como la exportación de datos y las modificaciones del sistema.
Cómo prevenir fugas de datos en los procesos de exportación
Las exportaciones suelen ser los puntos más vulnerables a las fugas de datos. Un flujo de trabajo seguro y estructurado normalmente incluye estas etapas clave:
- Solicitud: el analista selecciona el rango de tiempo, las cámaras y el motivo.
- Aprobación: un administrador designado aprueba la exportación.
- Registro: el sistema registra quién la solicitó, quién la aprobó, qué se exportó y cuándo.
- Entrega: los archivos se transfieren a una ubicación segura con acceso limitado y una fecha de vencimiento definida.
Con los roles establecidos, la mayoría de los usuarios no puede eludir este flujo. Solo ciertos roles pueden iniciar o aprobar exportaciones, y cada paso queda registrado en el registro de auditoría.
Revisiones de incidentes basadas en roles
Durante un incidente, la rapidez importa, pero también el control. Los roles ayudan en esto también:
- Los operadores ven las alertas en vivo y pueden ir al instante a la cámara correspondiente.
- Los analistas pueden extraer eventos relacionados de las últimas horas o días, armar una línea de tiempo y etiquetar los momentos clave.
- Los administradores garantizan que el sistema se mantenga estable, ajustan la retención si es necesario y controlan quién puede compartir grabaciones con terceros.
En lugar de que todos tengan acceso total, el sistema otorga permisos temporales y específicos para cada tarea. Después, esos derechos adicionales vencen automáticamente y el registro de auditoría muestra exactamente quién hizo qué.
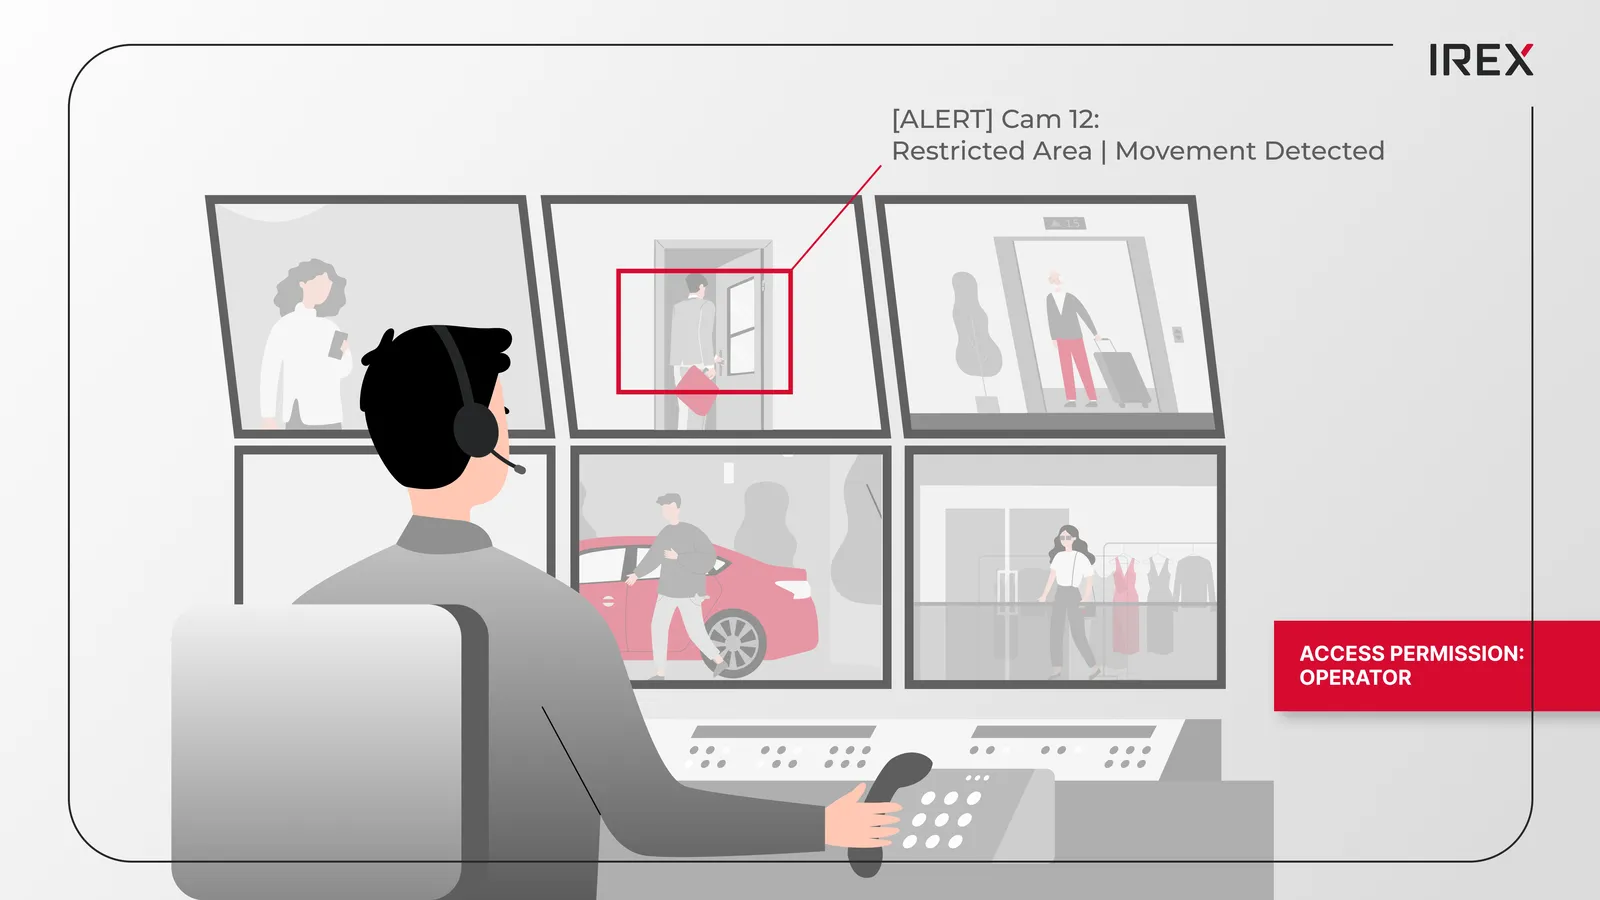
Los permisos no solo se relacionan con la seguridad, también moldean el comportamiento. Las personas no dudan de cada clic, porque entienden que ciertas áreas están restringidas por diseño. Los roles claros también facilitan la capacitación. Los equipos cambian, los sistemas crecen y los nuevos usuarios aprenden rápidamente qué pueden y qué no pueden hacer.
Establecer controles de acceso estructurados y permisos basados en roles protege eficazmente los datos de analítica de video y los flujos de trabajo construidos en torno a ellos. Y a medida que crece la red de cámaras, el modelo de permisos no se desmorona en el caos.
Acerca de IREX
La plataforma IREX incorpora por diseño el control de acceso basado en roles y la rendición de cuentas. El sistema registra de forma detallada todos los elementos accionables, desde el inicio de sesión del usuario hasta la exportación de datos, y ese registro admite búsquedas completas y es plenamente auditable.
Además de su plataforma de analítica de video, IREX ofrece Sover, un mensajero corporativo autoalojado y altamente escalable que protege los datos dentro de un circuito cerrado y privado mediante acceso basado en roles, administración centralizada y cifrado de extremo a extremo personalizable.