
कौन क्या देख सकता है: रोल-आधारित एक्सेस कंट्रोल से वर्कफ़्लो को सुरक्षित करना
रोल-आधारित एक्सेस कंट्रोल हर व्यक्ति को केवल उतनी ही पहुँच देता है जितनी उसके काम के लिए ज़रूरी है। इससे वीडियो एनालिटिक्स और टीम मैसेजिंग में अत्यधिक एक्सपोज़र, आकस्मिक बदलाव और ट्रेस न की जा सकने वाली घटनाएँ सीमित होती हैं।
किसी व्यस्त कार्यालय में हर किसी के पास एक कीकार्ड होता है। कुछ कार्ड हर दरवाज़ा खोल देते हैं। कुछ केवल एक दरवाज़ा खोलते हैं।
वीडियो एनालिटिक्स प्लेटफ़ॉर्म और समर्पित मैसेंजरों में उपयोगकर्ता भूमिकाओं और एक्सेस अनुमतियों (अंग्रेज़ी में) का विचार यही है: सही लोग, सही समय पर, सही कारणों से, सही चीज़ें देखें।
उपयोगकर्ता भूमिकाएँ क्यों मायने रखती हैं
भूमिकाएँ अव्यवस्था को व्यवस्था में बदल देती हैं। हर व्यक्ति को अनुमतियों की अलग सूची देने के बजाय, सिस्टम अनुमतियों को भूमिकाओं में समूहित करता है: Viewer, Operator, Analyst और Admin। फिर लोगों को इस आधार पर भूमिकाएँ दी जाती हैं कि वे वास्तव में क्या काम करते हैं।
यह तरीका एक सरल नियम का पालन करता है: उपयोगकर्ताओं को केवल उतनी ही पहुँच मिलती है जितनी उन्हें अपना काम करने के लिए चाहिए। इससे गलतियाँ घटती हैं, किसी खाते के समझौता होने पर नुकसान सीमित रहता है और ऑडिट आसान हो जाते हैं।
वीडियो एनालिटिक्स में इसका अर्थ यह हो सकता है कि सुरक्षा ऑपरेटर लाइव फ़ीड और फ़्लैग की गई घटनाएँ देख सके, मैनेजर रिपोर्ट एक्सपोर्ट कर सके, और केवल एक छोटा समूह कैमरा सेटिंग बदल सके या फ़ुटेज हटा सके। समर्पित मैसेंजरों और संचार प्लेटफ़ॉर्म में इसका अर्थ यह हो सकता है कि ज़्यादातर लोग चैनल पढ़ सकें, कुछ लोग टिप्पणी पोस्ट कर सकें, और कुछ ही लोग चैनल बना या हटा सकें और इंटीग्रेशन प्रबंधित कर सकें।
क्या गलत हो सकता है
जब अनुमतियाँ ढीली होती हैं, तो तीन समस्याएँ तेज़ी से सामने आती हैं:
- अत्यधिक एक्सपोज़र: संवेदनशील वीडियो क्लिप, घटना लॉग या आंतरिक रणनीति की चैट उन लोगों को दिखने लगती हैं जिन्हें उनकी ज़रूरत नहीं है।
- आकस्मिक बदलाव: कोई व्यक्ति प्रभाव को समझे बिना “delete” या “export all” पर क्लिक कर देता है।
- ट्रेस करने में कठिन घटनाएँ: यदि सभी के पास लगभग समान पहुँच है, तो किसी समस्या के बाद यह पता लगाना कठिन होता है कि किसने क्या किया।
सही भूमिका डिज़ाइन कर्तव्यों को अलग करके इन समस्याओं को रोकता है। उदाहरण के लिए, अलर्ट की समीक्षा करने वाला व्यक्ति जरूरी नहीं कि वही हो जो सिस्टम के नियम बदलता है या डेटा एक्सपोर्ट करता है।
व्यवहार में इसे सरल बनाना
एक व्यावहारिक सेटअप आमतौर पर ऐसा दिखता है:
- कार्रवाइयाँ परिभाषित करें: देखना, खोजना, एक्सपोर्ट करना, कॉन्फ़िगर करना, हटाना, उपयोगकर्ताओं को आमंत्रित करना।
- कार्रवाइयों को भूमिकाओं में समूहित करें: Viewer, Operator, Analyst, Admin।
- लोगों को भूमिकाएँ दें, अलग-अलग अनुमतियाँ नहीं।
- नियमित समीक्षा करें: पुरानी पहुँच हटाएँ, नई पहुँच जोड़ें और अस्थायी अनुमतियों पर नज़र रखें।
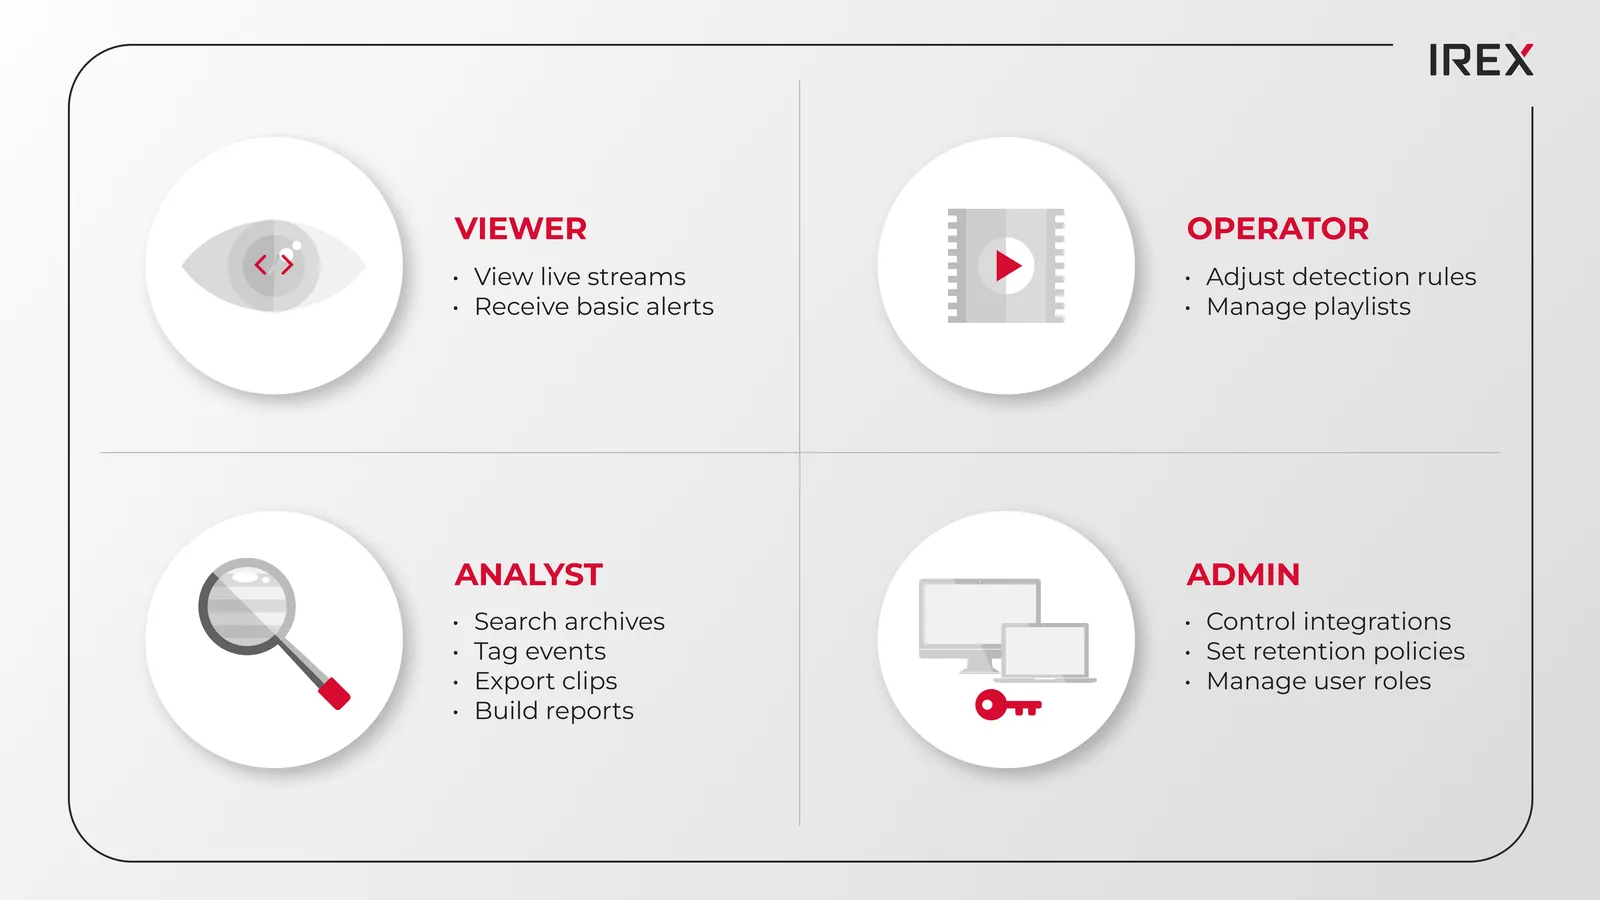
वीडियो एनालिटिक्स में इसका अर्थ है:
- Viewer लाइव स्ट्रीम देख सकते हैं और बुनियादी अलर्ट प्राप्त कर सकते हैं।
- Analyst आर्काइव खोज सकते हैं, घटनाओं को टैग कर सकते हैं, क्लिप एक्सपोर्ट कर सकते हैं और रिपोर्ट बना सकते हैं।
- Operator डिटेक्शन नियम समायोजित कर सकते हैं और प्लेलिस्ट प्रबंधित कर सकते हैं।
- Admin इंटीग्रेशन, रिटेंशन सेटिंग और उपयोगकर्ता भूमिकाओं को नियंत्रित करते हैं।
समर्पित मैसेंजरों में:
- Member असाइन किए गए चैनलों में पढ़ और पोस्ट कर सकते हैं।
- Moderator संदेश पिन कर सकते हैं, थ्रेड प्रबंधित कर सकते हैं और स्पैम हटा सकते हैं।
- Owner चैनल बनाते हैं, रिटेंशन नीतियाँ तय करते हैं और इंटीग्रेशन प्रबंधित करते हैं।
यह मैट्रिक्स डेटा एक्सपोर्ट और सिस्टम में बदलाव जैसी संवेदनशील कार्रवाइयों को सुरक्षित रखते हुए कामकाज को सुचारु बनाए रखता है।
एक्सपोर्ट प्रक्रियाओं में डेटा लीक रोकना
डेटा लीक की दृष्टि से एक्सपोर्ट अक्सर सबसे कमज़ोर बिंदु होते हैं। एक सुरक्षित और संरचित वर्कफ़्लो में आमतौर पर ये मुख्य चरण होते हैं:
- अनुरोध: Analyst समय-सीमा, कैमरे और कारण चुनता है।
- अनुमोदन: कोई नामित Admin एक्सपोर्ट को मंज़ूरी देता है।
- लॉगिंग: सिस्टम दर्ज करता है कि किसने अनुरोध किया, किसने मंज़ूरी दी, क्या एक्सपोर्ट किया गया और कब।
- डिलीवरी: फ़ाइलें सीमित पहुँच और निर्धारित समाप्ति तिथि वाले सुरक्षित स्थान पर भेजी जाती हैं।
भूमिकाएँ लागू होने पर अधिकांश उपयोगकर्ता इस प्रवाह को बायपास नहीं कर सकते। केवल विशिष्ट भूमिकाएँ ही एक्सपोर्ट शुरू या अनुमोदित कर सकती हैं, और हर चरण ऑडिट लॉग में दर्ज होता है।
भूमिका-आधारित घटना समीक्षा
किसी घटना के दौरान गति मायने रखती है, पर नियंत्रण भी। भूमिकाएँ यहाँ भी मदद करती हैं:
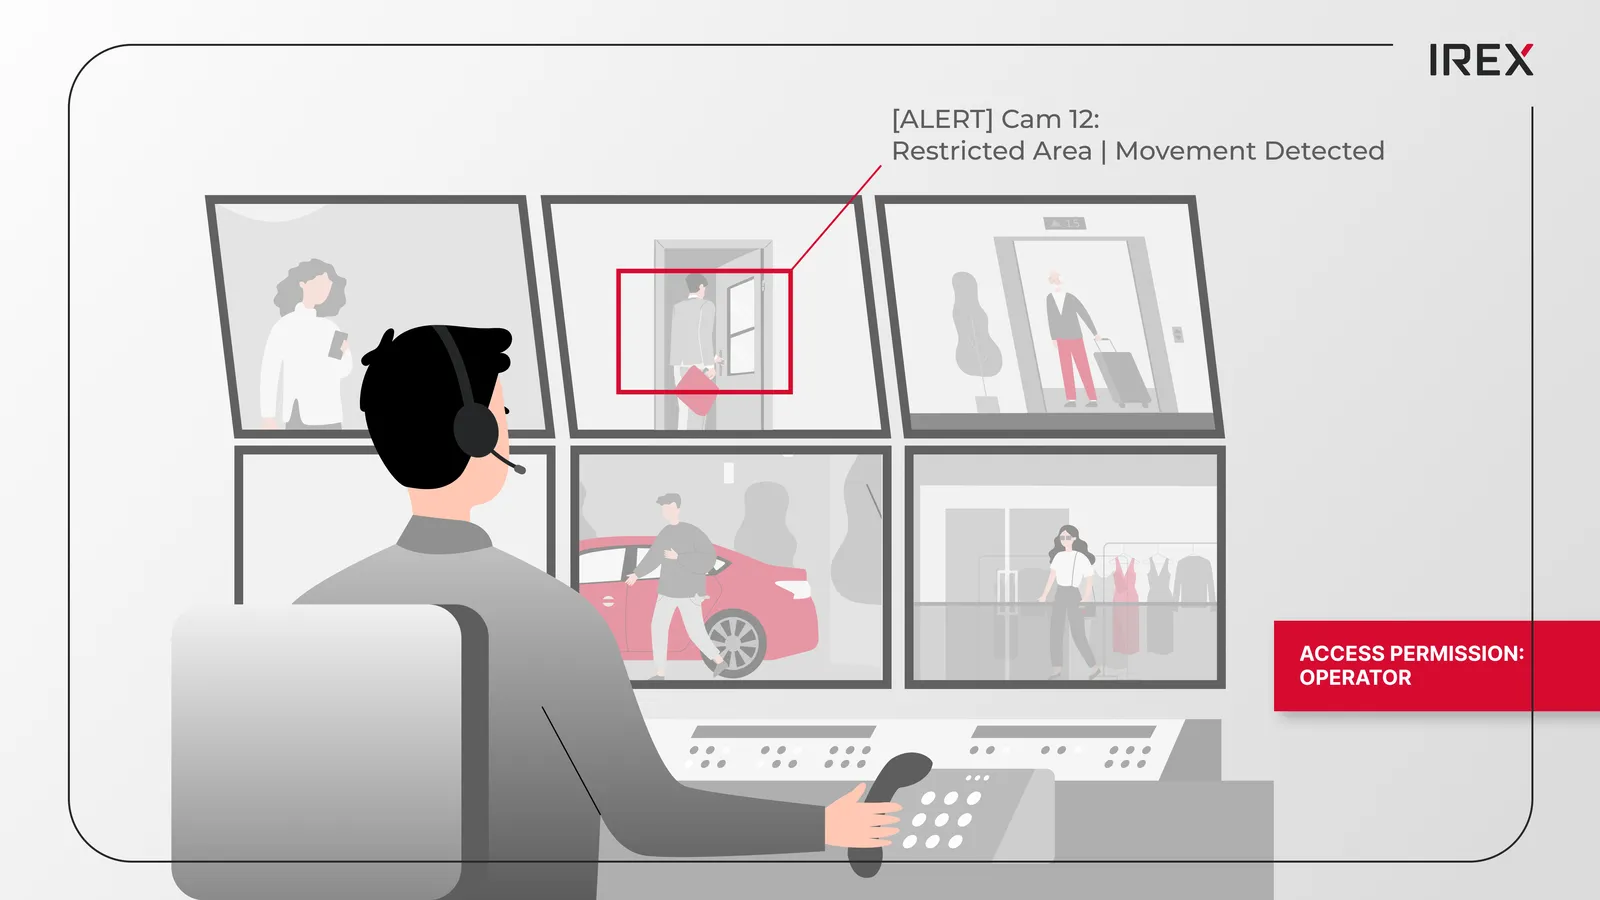
- Operator लाइव अलर्ट देखते हैं और तुरंत संबंधित कैमरे पर जा सकते हैं।
- Analyst पिछले घंटों या दिनों की संबंधित घटनाएँ निकाल सकते हैं, टाइमलाइन बना सकते हैं और मुख्य क्षणों को टैग कर सकते हैं।
- Admin सुनिश्चित करते हैं कि सिस्टम स्थिर रहे, ज़रूरत पड़ने पर रिटेंशन समायोजित करते हैं और नियंत्रित करते हैं कि फ़ुटेज को बाहरी रूप से कौन साझा कर सकता है।
सभी को पूर्ण पहुँच देने के बजाय, सिस्टम अस्थायी, कार्य-विशिष्ट अनुमतियाँ देता है। बाद में ये अतिरिक्त अधिकार अपने आप समाप्त हो जाते हैं, और ऑडिट ट्रेल ठीक-ठीक दिखाता है कि किसने क्या किया।
अनुमतियाँ केवल सुरक्षा के लिए नहीं होतीं, वे व्यवहार को भी आकार देती हैं। लोग हर क्लिक पर दुविधा में नहीं पड़ते, क्योंकि वे समझते हैं कि कुछ क्षेत्र जानबूझकर प्रतिबंधित हैं। स्पष्ट भूमिकाएँ प्रशिक्षण को भी आसान बनाती हैं। टीमें बदलती हैं, सिस्टम बढ़ते हैं, और नए उपयोगकर्ता जल्दी सीख लेते हैं कि वे क्या कर सकते हैं और क्या नहीं।
संरचित एक्सेस नियंत्रण और भूमिका-आधारित अनुमतियाँ स्थापित करना आपके वीडियो एनालिटिक्स डेटा और उसके आसपास बने वर्कफ़्लो की प्रभावी रूप से रक्षा करता है। और जैसे-जैसे कैमरा नेटवर्क बढ़ता है, अनुमति मॉडल अव्यवस्था में नहीं बिखरता।
IREX के बारे में
IREX प्लेटफ़ॉर्म में रोल-आधारित एक्सेस कंट्रोल और जवाबदेही (अंग्रेज़ी में) डिज़ाइन के स्तर पर ही अंतर्निहित हैं। सिस्टम उपयोगकर्ता लॉगिन से लेकर डेटा एक्सपोर्ट तक सभी कार्रवाई-योग्य गतिविधियों का विस्तृत लॉग रखता है, जो पूरी तरह खोजने योग्य और ऑडिट योग्य है।
अपने वीडियो एनालिटिक्स प्लेटफ़ॉर्म के अतिरिक्त, IREX Sover भी प्रदान करता है, जो एक सेल्फ-होस्टेड, अत्यधिक स्केलेबल कॉर्पोरेट मैसेंजर है। यह रोल-आधारित एक्सेस, केंद्रीकृत प्रशासन और अनुकूलन योग्य एंड-टू-एंड एन्क्रिप्शन के माध्यम से डेटा को एक बंद, निजी सर्किट के भीतर सुरक्षित रखता है।