
Quem Pode Ver o Quê: Proteção de Fluxos de Trabalho com Controle de Acesso Baseado em Funções
O controle de acesso baseado em funções dá a cada pessoa apenas o acesso de que seu trabalho precisa, o que limita a superexposição, as alterações acidentais e os incidentes sem rastreabilidade na análise de vídeo e na troca de mensagens entre equipes.
Em um escritório movimentado, todos têm um cartão de acesso. Alguns cartões abrem todas as portas. Outros abrem apenas uma.
Essa é a ideia por trás das funções de usuário e permissões de acesso em plataformas de análise de vídeo e mensageiros dedicados: as pessoas certas veem as coisas certas, na hora certa, pelos motivos certos.
Por que as funções de usuário importam
As funções transformam o caos em ordem. Em vez de dar a cada pessoa uma lista personalizada de permissões, o sistema agrupa as permissões em funções: Visualizador, Operador, Analista e Administrador. As pessoas são então atribuídas às funções de acordo com o que realmente fazem.
Essa abordagem segue uma regra simples: os usuários recebem apenas o acesso de que precisam para fazer seu trabalho. Isso reduz erros, limita os danos caso uma conta seja comprometida e facilita as auditorias.
Na análise de vídeo, isso pode significar que um operador de segurança consegue ver transmissões ao vivo e eventos sinalizados, enquanto um gestor pode exportar relatórios e apenas um pequeno grupo pode alterar configurações de câmeras ou excluir gravações. Em mensageiros dedicados e plataformas de comunicação, pode significar que a maioria das pessoas consegue ler canais, algumas podem publicar comentários e poucas podem criar ou excluir canais e gerenciar integrações.
O que pode dar errado
Quando as permissões são frouxas, três problemas aparecem rapidamente:
- Superexposição: clipes de vídeo sensíveis, registros de incidentes ou conversas sobre estratégia interna ficam visíveis para pessoas que não precisam deles.
- Alterações acidentais: alguém clica em “excluir” ou “exportar tudo” sem perceber o impacto.
- Incidentes difíceis de rastrear: se todos têm acessos semelhantes, é difícil descobrir quem fez o quê depois de um problema.
Um bom desenho de funções evita esses problemas ao separar responsabilidades. Por exemplo, quem analisa os alertas não é necessariamente a mesma pessoa que altera as regras do sistema ou exporta dados.
Simplicidade na prática
Uma configuração prática costuma ser assim:
- Defina as ações: visualizar, pesquisar, exportar, configurar, excluir, convidar usuários.
- Agrupe as ações em funções: Visualizador, Operador, Analista, Administrador.
- Atribua pessoas a funções, e não a permissões individuais.
- Revise regularmente: remova acessos antigos, adicione novos acessos e acompanhe permissões temporárias.
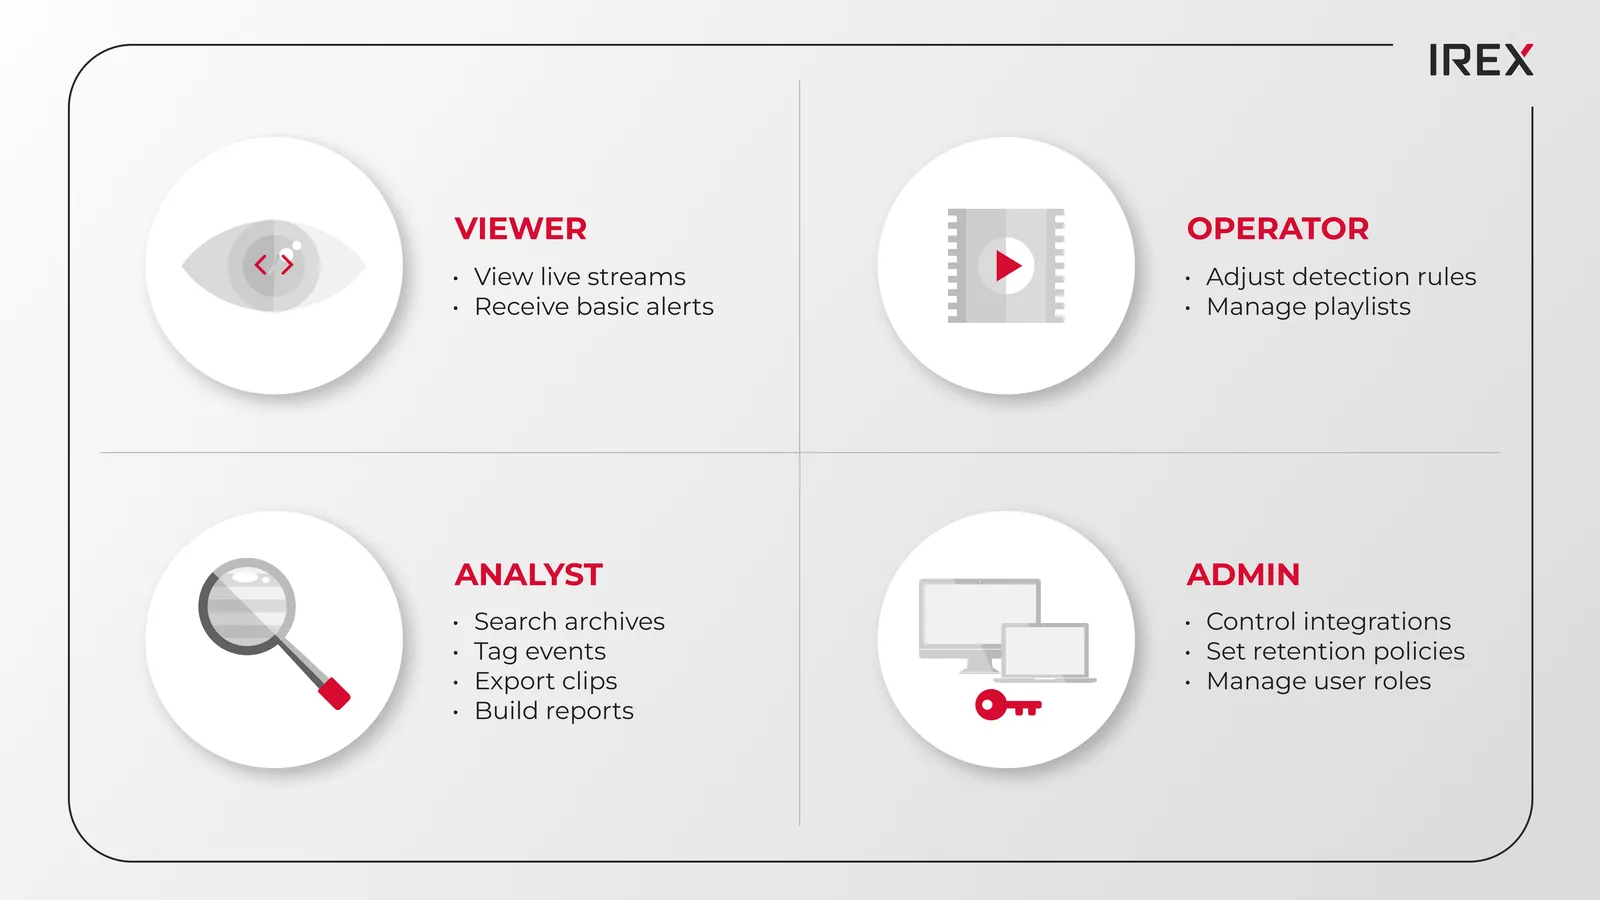
Na análise de vídeo, isso significa:
- Os Visualizadores podem ver transmissões ao vivo e receber alertas básicos.
- Os Analistas podem pesquisar nos arquivos, marcar eventos, exportar clipes e criar relatórios.
- Os Operadores podem ajustar regras de detecção e gerenciar listas de reprodução.
- Os Administradores controlam integrações, configurações de retenção e funções de usuário.
Nos mensageiros dedicados:
- Os Membros podem ler e publicar nos canais atribuídos.
- Os Moderadores podem fixar mensagens, gerenciar threads e remover spam.
- Os Proprietários criam canais, definem políticas de retenção e gerenciam integrações.
Essa matriz garante um fluxo de trabalho tranquilo e, ao mesmo tempo, protege ações sensíveis, como exportações de dados e modificações do sistema.
Prevenção de vazamentos de dados nos processos de exportação
As exportações costumam ser os pontos mais vulneráveis a vazamentos de dados. Um fluxo de trabalho seguro e estruturado normalmente envolve estas etapas principais:
- Solicitação: o Analista seleciona o intervalo de tempo, as câmeras e o motivo.
- Aprovação: um administrador designado aprova a exportação.
- Registro: o sistema registra quem solicitou, quem aprovou, o que foi exportado e quando.
- Entrega: os arquivos são transferidos para um local seguro, com acesso limitado e data de expiração definida.
Com as funções em vigor, a maioria dos usuários não consegue contornar esse fluxo. Somente funções específicas podem iniciar ou aprovar exportações, e cada etapa é registrada no log de auditoria.
Revisões de incidentes baseadas em funções
Durante um incidente, a rapidez importa, mas o controle também. As funções ajudam nisso também:
- Os Operadores veem alertas ao vivo e podem ir instantaneamente para a câmera relevante.
- Os Analistas podem recuperar eventos relacionados das últimas horas ou dias, montar uma linha do tempo e marcar os momentos-chave.
- Os Administradores garantem que o sistema continue estável, ajustam a retenção se necessário e controlam quem pode compartilhar imagens externamente.
Em vez de todos terem acesso total, o sistema concede permissões temporárias e específicas para cada tarefa. Depois, esses direitos extras expiram automaticamente, e a trilha de auditoria mostra exatamente quem fez o quê.
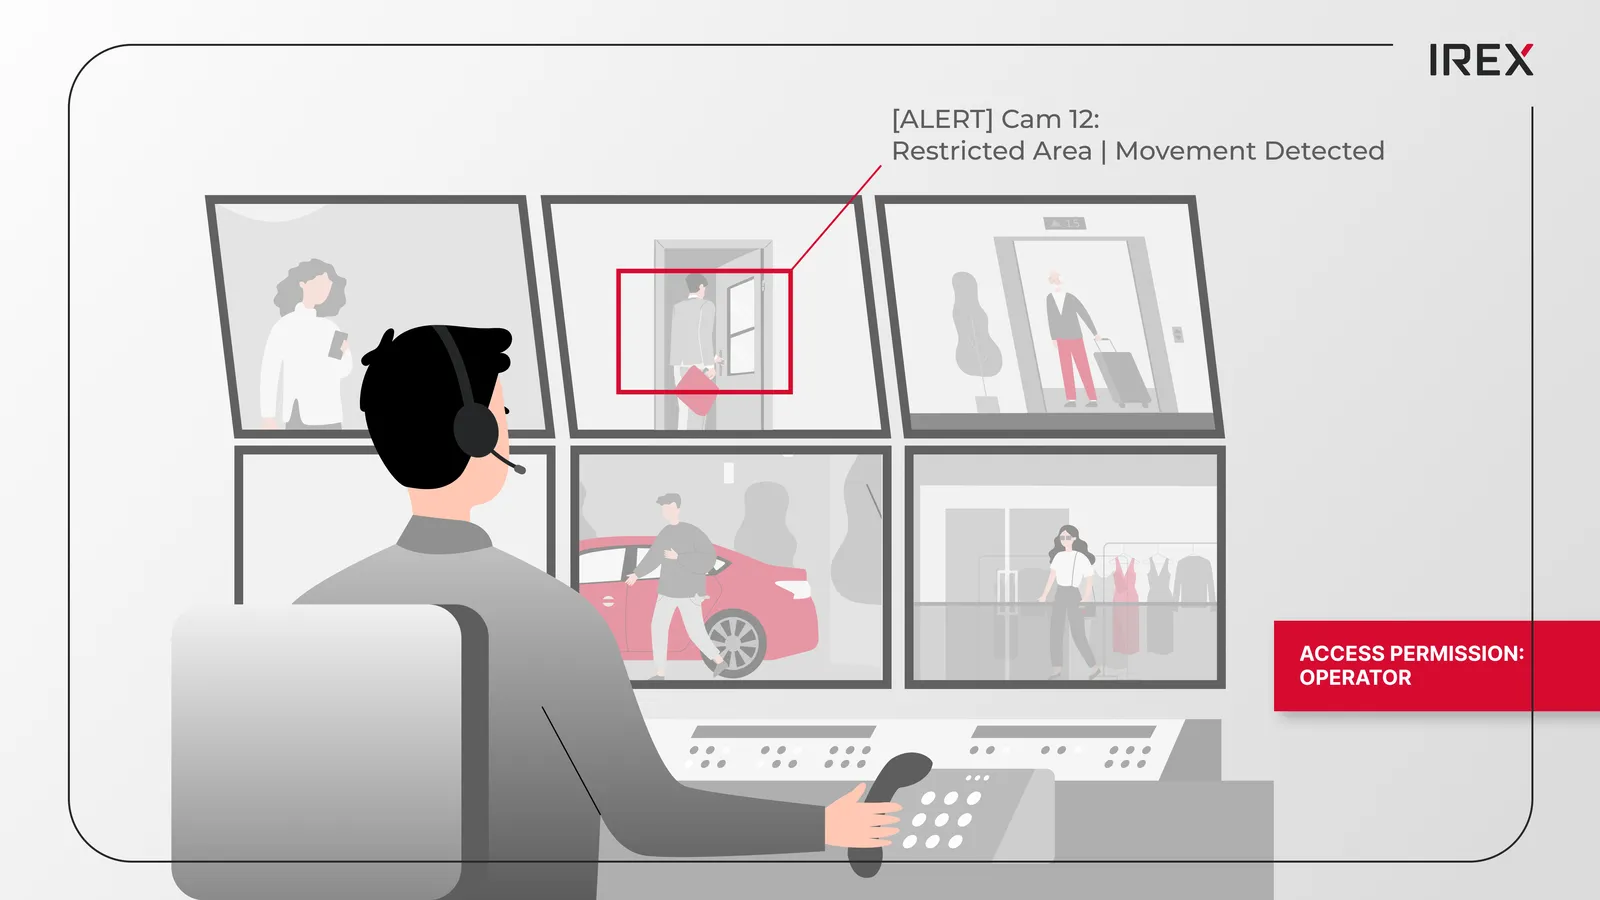
As permissões não servem apenas à segurança, elas moldam o comportamento. As pessoas não hesitam a cada clique, pois entendem que algumas áreas são restritas por desenho. Funções claras também facilitam o treinamento. As equipes mudam, os sistemas crescem e os novos usuários aprendem rapidamente o que podem e o que não podem fazer.
Estabelecer controles de acesso estruturados e permissões baseadas em funções protege de forma eficaz os dados de análise de vídeo e os fluxos de trabalho construídos em torno deles. E, à medida que a rede de câmeras cresce, o modelo de permissões não se desfaz em caos.
Sobre a IREX
A plataforma IREX tem controle de acesso baseado em funções e responsabilização incorporados por desenho. O sistema registra um log detalhado de todos os itens acionáveis, totalmente pesquisável e auditável, desde o login do usuário até a exportação de dados.
Além de sua plataforma de análise de vídeo, a IREX oferece o Sover, um mensageiro corporativo autohospedado e altamente escalável, que protege os dados em um circuito fechado e privado por meio de acesso baseado em funções, administração centralizada e criptografia de ponta a ponta personalizável.