
La Estafa de la “Vigilancia con IA” que Está a la Vista de Todos

Muchas empresas están vendiendo “IA” a las fuerzas del orden. Lo que realmente venden es una cadena de vigilancia: una red en la nube que convierte silenciosamente los movimientos cotidianos en un historial consultable.
Lo llaman “analítica de video para seguridad pública”.
En la práctica, suele ser rastreo masivo, operado por proveedores que han demostrado repetidamente que no pueden, o no quieren, proteger las libertades civiles ni la privacidad de los datos, e incluso cumplir los estándares básicos que se esperan de la gobernanza policial.
Este no es un riesgo hipotético. Ya está ocurriendo.
Cuando la tecnología supera a la gobernanza, las personas pierden derechos
El reconocimiento automático de placas (ALPR) tiene beneficios claros, como su capacidad comprobada para encontrar a un menor desaparecido o rastrear un vehículo robado. Sin embargo, el mismo sistema, diseñado para la máxima recopilación de datos y su fácil intercambio, puede convertirse en una herramienta de rastreo persistente y escalable de personas comunes que no son sospechosas de ningún delito.
Un importante proveedor estadounidense de ALPR construyó una vasta red de datos utilizada por miles de agencias. El resultado no fue solo una “vigilancia policial eficiente”. El sistema se convirtió en la práctica en una base de datos de ubicación a escala nacional que facilitaba seguir a los conductores una y otra vez, construyendo historiales de movimientos durante semanas y meses sin un propósito significativo.
La tecnología hizo lo que fue diseñada para hacer. Pero la gobernanza falló, y el público pagó el precio.
Qué salió realmente mal y por qué sigue ocurriendo
Estas fallas no son incidentes aislados. Son estructurales. El modelo de negocio premia la recopilación, el almacenamiento y el intercambio de datos, porque eso es lo que hace poderoso al producto. Sin embargo, ese mismo poder es lo que lo hace peligroso.
Esto es lo que aparece una y otra vez cuando se investigan estos sistemas.
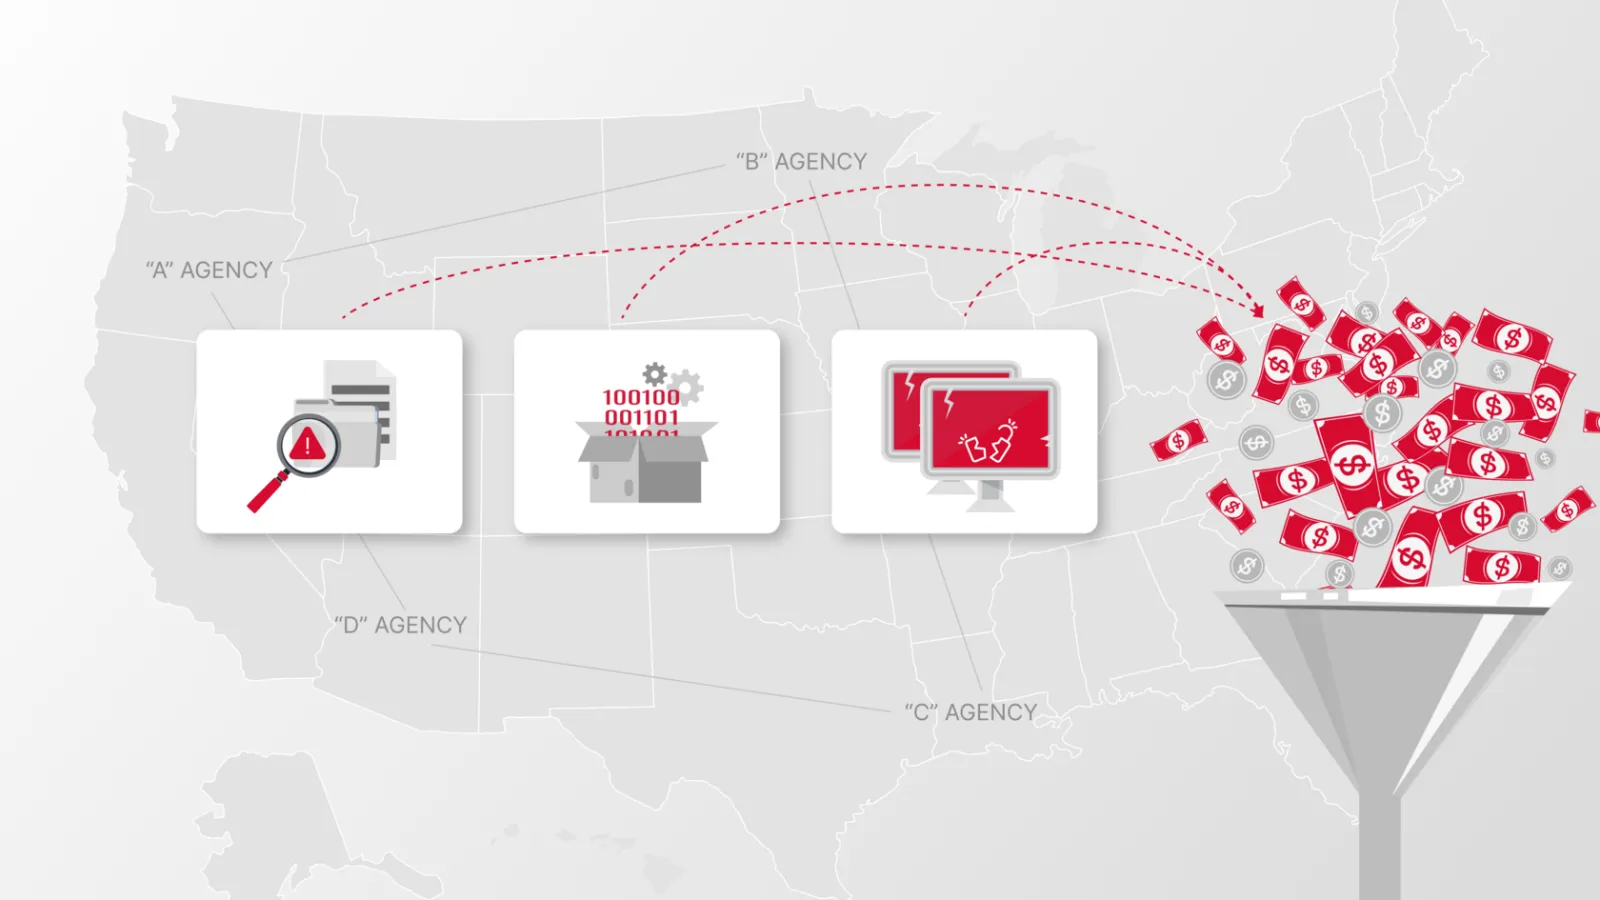
El “intercambio” se convierte en una vía para eludir la ley
Una vez que los datos de las placas pasan al sistema en la nube de un proveedor, escapan a las leyes locales. De pronto, esos datos quedan al alcance de policías o agencias federales de otras ubicaciones, sin las salvaguardas que los votantes y los legisladores creían vigentes. Este intercambio de datos es una vía que permite a las agencias eludir legalmente las restricciones que rigen ciertas investigaciones policiales.
Sin rendición de cuentas real: “Primero buscar, justificar después”
Si los registros son débiles, las auditorías son escasas y las búsquedas no están vinculadas a documentación real de los casos, el abuso es inevitable. Así es como las herramientas de vigilancia terminan usándose para venganzas personales, persecución política o el rastreo de personas sin ningún propósito legítimo de aplicación de la ley. Si nadie tiene que justificar su búsqueda, la gente abusará del sistema.
Una seguridad que no está a la altura
El enorme volumen de datos sensibles de ubicación y video que recopilan las empresas que usan analítica de video basada en IA exige la máxima seguridad, y sin embargo, investigadores e investigaciones han descubierto repetidamente graves fallas de seguridad, entre ellas dispositivos débiles, interfaces expuestas y transmisiones sin protección. Cuando el sistema es inseguro, no se trata solo de “malas prácticas de TI”. Es un riesgo público.
Historial de acusaciones, demandas y rechazo público
Grupos de defensa de las libertades civiles y periodistas han expresado repetidamente su preocupación por la vigilancia masiva, el rastreo inconstitucional, el uso sesgado y el intercambio no autorizado de datos. El problema de fondo no son un par de empleados malintencionados. Es un sistema que normalizó el abuso y dificultó detectarlo.
Si un proveedor no puede cumplir los estándares básicos de privacidad, seguridad y rendición de cuentas, no debería recopilar datos del público.
Y aun así, estos proveedores siguen ganando contrato tras contrato.
Esa es la parte más indignante: las empresas de “analítica de video con IA para seguridad pública” acusadas de violar leyes y derechos siguen siendo recompensadas con dinero público, porque comercializan sus sistemas con el término de moda “IA” y la promesa de “seguridad”.
Este es el conflicto moral que las ciudades no pueden ignorar. Las fuerzas del orden existen para hacer cumplir la ley. Pero no se puede hacer cumplir la ley con una mano mientras se terceriza su violación con la otra. Entonces, ¿cómo puede una agencia justificar una alianza con una empresa acusada de construir herramientas que permiten la vigilancia ilegal, el uso indebido de datos o la violación de derechos?
Los requisitos reales de una IA ética para la seguridad pública
Toda ciudad que use plataformas de ALPR o de inteligencia de video necesita adoptar estándares innegociables. No un “confíe en nosotros”. No un “nos tomamos la privacidad en serio”. Necesita requisitos firmes y exigibles que cambien el comportamiento.
Estándares técnicos básicos
- Cifrado de extremo a extremo y autenticación multifactor
- Controles de acceso estrictos basados en roles y segmentación
- Minimización de datos (recopilar menos, conservar menos) y procesamiento en el dispositivo cuando sea posible
- Registros a prueba de manipulación y pistas de auditoría obligatorias
Estándares básicos de gobernanza
- Límites claros de finalidad (para qué se puede usar y para qué no)
- Límites técnicos y contractuales estrictos al intercambio de datos, incluido el acceso entre jurisdicciones y de agencias federales
- Auditorías independientes e informes públicos
- Un mecanismo real de rendición de cuentas: cada búsqueda sensible debe estar vinculada a un caso documentado y quedar disponible para su revisión posterior.
- Las agencias deben poder exportar y verificar los registros de cada consulta y de cada acción de intercambio de datos.
Lo fundamental es que la justificación debe ser un requisito obligatorio incorporado en el sistema.
Si los usuarios saben que deben vincular un número de expediente a sus acciones y que esas acciones serán escrutadas, será un poderoso elemento disuasorio contra el uso indebido del sistema.
Dónde encaja IREX
IREX fue creado específicamente para prevenir las fallas que vemos una y otra vez en las redes de los proveedores de vigilancia. En lugar de apoyarse en la retórica de marketing o emitir declaraciones de privacidad, está diseñado con salvaguardas técnicas para disuadir el abuso de manera proactiva y garantizar la rendición de cuentas.
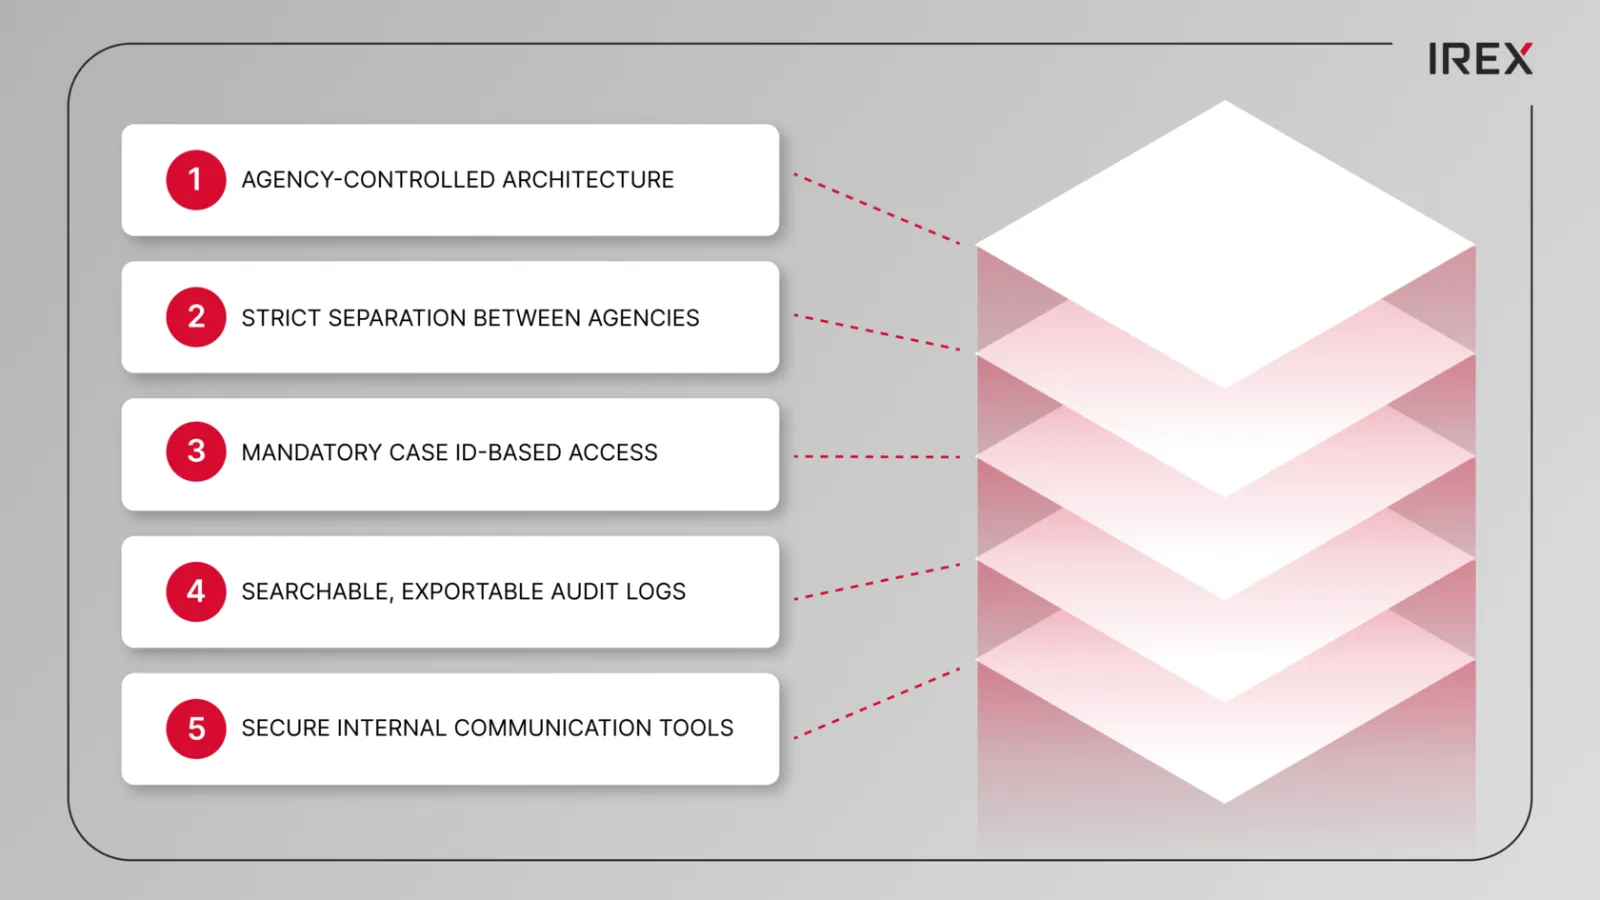
Cómo se ve en la práctica:
- La arquitectura controlada por la agencia garantiza que el cliente conserve el control sobre la soberanía de los datos, la retención y el cumplimiento normativo, evitando que los servicios en la nube del proveedor generen vacíos legales o técnicos.
- La separación estricta entre agencias impide el acceso casual a los datos por parte de otros departamentos.
- El acceso obligatorio basado en casos garantiza que las acciones sensibles no puedan ejecutarse sin la documentación correspondiente.
- Los registros de auditoría consultables y exportables hacen que la supervisión sea eficaz y verificable.
- Las herramientas de comunicación interna seguras evitan la fuga de datos a través de aplicaciones de consumo y canales paralelos.
La lección de los reiterados escándalos de ALPR es sencilla: la comodidad sin gobernanza se convierte en un desastre para las libertades civiles.
Es hora de poner fin al financiamiento público de sistemas que violan derechos.
Si usted es funcionario municipal, encargado de adquisiciones o líder de seguridad pública:
- Deje de comprar sistemas de “vigilancia con IA” que no pueden demostrar una seguridad y una capacidad de auditoría rigurosas.
- Exija registros específicos por caso, auditorías independientes y controles estrictos del intercambio de datos.
- Haga públicas todas las políticas de uso del sistema y los informes de transparencia.
- Rescinda los contratos cuando los proveedores no puedan mantener las protecciones básicas.
Si usted es residente:
- Pregunte a su ciudad quién tiene acceso a los datos de su ubicación, durante cuánto tiempo se conservan y con quién se comparten.
- Exija los registros de auditoría. Exija las políticas. Exija las pruebas.
- Dígales a sus representantes que la seguridad pública no requiere rastreo masivo y que no justifica financiar a empresas que lucran con la violación de derechos fundamentales.
En resumen:
Un sistema de vigilancia que puede ser objeto de abuso, será objeto de abuso.
Y un gobierno que financia repetidamente un sistema así está respaldando activamente ese resultado.
Esta es una lista de verificación para su próxima sesión del concejo
Comience con esta pregunta: “Preséntennos una prueba escrita, en lenguaje claro, de todas las salvaguardas técnicas y contractuales que previenen el abuso y el intercambio ilícito de datos”.
Transparencia
- El contrato completo y todas sus enmiendas, sin excepciones “confidenciales” para los términos de privacidad y seguridad
- La política de datos del proveedor: qué se recopila, dónde se almacena, cuánto tiempo se conserva y quién puede acceder
- Una política de uso pública: qué puede hacer el sistema y, de forma explícita, qué no puede hacer
Límites estrictos a la recopilación y el almacenamiento
- Retención predeterminada corta, y más prolongada solo con necesidades documentadas y específicas de cada caso
- Minimización de datos: recopilar solo lo necesario, no “todo porque se puede”
- La prohibición de construir “historiales de movimientos” salvo que estén vinculados a un caso documentado y a un estándar legal
Cerrar los vacíos en el intercambio de datos
- Sin intercambio entre jurisdicciones por defecto; solo con adhesión voluntaria y justificación por escrito
- Sin acceso federal, salvo que sea aprobado de forma explícita, registrado y divulgado públicamente
- Prohibiciones claras de usar el sistema para eludir restricciones estatales o locales mediante el acceso de terceros
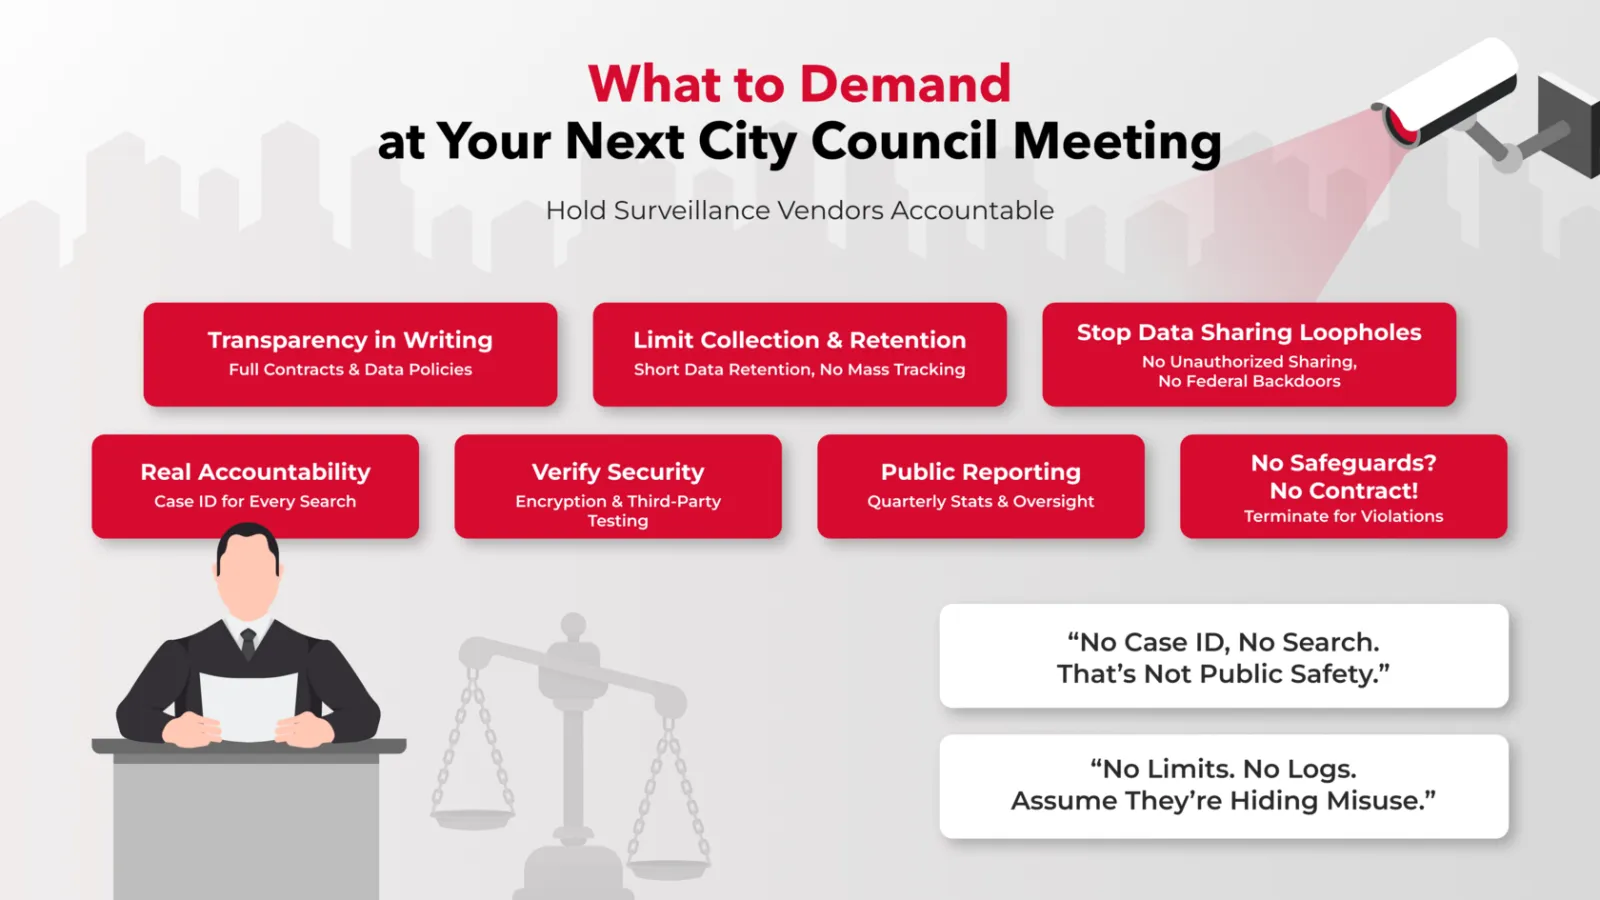
Rendición de cuentas real
- Número de expediente obligatorio para cada búsqueda sensible: sin número de expediente, no hay búsqueda
- Registros detallados: quién buscó, qué, por qué y cómo se usaron los resultados
- Auditorías independientes al menos una vez al año y después de cambios o incidentes importantes
- Sanciones claras por uso indebido: políticas disciplinarias, revocación de accesos y vías de derivación
Seguridad verificable en lugar de confianza ciega
- Cifrado de extremo a extremo y MFA para cada usuario
- Controles de acceso basados en roles y separación estricta entre agencias
- Pruebas de seguridad periódicas realizadas por terceros, con resúmenes de acceso público
- Notificaciones de brechas con plazos estrictos y divulgación pública
Supervisión pública e informes
- Informes trimestrales de transparencia: número de búsquedas, búsquedas vinculadas a casos, intercambios e incidentes fuera de la política
- Supervisión ciudadana para revisar las auditorías y el cumplimiento
- Un proceso claro de denuncia y escalamiento, ajeno a asuntos internos
Líneas rojas en las adquisiciones
- La ciudad puede exportar y validar todos los registros en cualquier momento
- Cláusula de terminación por uso indebido reiterado, fallas de seguridad o intercambio ilícito
- “Sin patrones oscuros”: sin intercambio predeterminado, alianzas ocultas de datos ni monetización secundaria.
Y recuerde siempre:
Si cada búsqueda sensible no puede vincularse a un caso documentado y auditarse de forma independiente, esta herramienta no es seguridad pública: es vigilancia masiva.
Si el proveedor no acepta límites estrictos al intercambio de datos ni registros de auditoría verificados, debe asumir que el uso indebido es una característica y no un error.