
सबकी नज़र के सामने छिपा “एआई निगरानी” घोटाला

कई कंपनियां कानून प्रवर्तन एजेंसियों को “एआई” बेच रही हैं। असल में वे जो बेच रही हैं, वह एक निगरानी पाइपलाइन है: एक क्लाउड नेटवर्क जो रोज़मर्रा की आवाजाही को चुपचाप खोजने योग्य इतिहास में बदल देता है।
वे इसे “सार्वजनिक सुरक्षा के लिए वीडियो एनालिटिक्स” कहती हैं।
व्यवहार में यह अक्सर बड़े पैमाने पर ट्रैकिंग होती है, जिसे ऐसे विक्रेता चलाते हैं जो बार-बार दिखा चुके हैं कि वे नागरिक स्वतंत्रता और डेटा गोपनीयता की रक्षा नहीं कर सकते, या करना नहीं चाहते, और पुलिस शासन से अपेक्षित बुनियादी मानकों का पालन भी नहीं करते।
यह कोई काल्पनिक जोखिम नहीं है। यह पहले ही हो रहा है।
जब तकनीक शासन से आगे निकल जाती है, लोग अपने अधिकार खो देते हैं
ऑटोमैटिक लाइसेंस प्लेट रिकग्निशन (ALPR) के स्पष्ट लाभ हैं, जैसे लापता बच्चे को खोजने या चोरी हुए वाहन का पता लगाने की इसकी सिद्ध क्षमता। लेकिन अधिकतम डेटा संग्रह और आसान साझाकरण के लिए बनाई गई वही प्रणाली उन आम लोगों के लिए एक स्थायी और बड़े पैमाने वाला ट्रैकिंग टूल बन सकती है, जिन पर किसी अपराध का संदेह तक नहीं है।
अमेरिका के एक प्रमुख ALPR प्रदाता ने एक विशाल डेटा नेटवर्क बनाया, जिसका उपयोग हज़ारों एजेंसियां करती हैं। नतीजा सिर्फ “कुशल पुलिसिंग” नहीं था। यह प्रणाली व्यवहार में एक राष्ट्रव्यापी लोकेशन डेटाबेस बन गई, जिससे चालकों का बार-बार पीछा करना आसान हो गया और बिना किसी सार्थक उद्देश्य के हफ़्तों और महीनों की आवाजाही का इतिहास तैयार होने लगा।
तकनीक ने वही किया जिसके लिए उसे बनाया गया था। लेकिन शासन विफल रहा, और कीमत जनता ने चुकाई।
वास्तव में क्या गलत हुआ, और यह बार-बार क्यों होता है
ये विफलताएं अलग-थलग घटनाएं नहीं हैं। ये संरचनात्मक हैं। बिज़नेस मॉडल डेटा के संग्रह, भंडारण और साझाकरण को पुरस्कृत करता है, क्योंकि उत्पाद को शक्तिशाली यही बनाता है। फिर भी यही शक्ति उसे खतरनाक भी बनाती है।
इन प्रणालियों की जांच होने पर बार-बार यही सामने आता है।
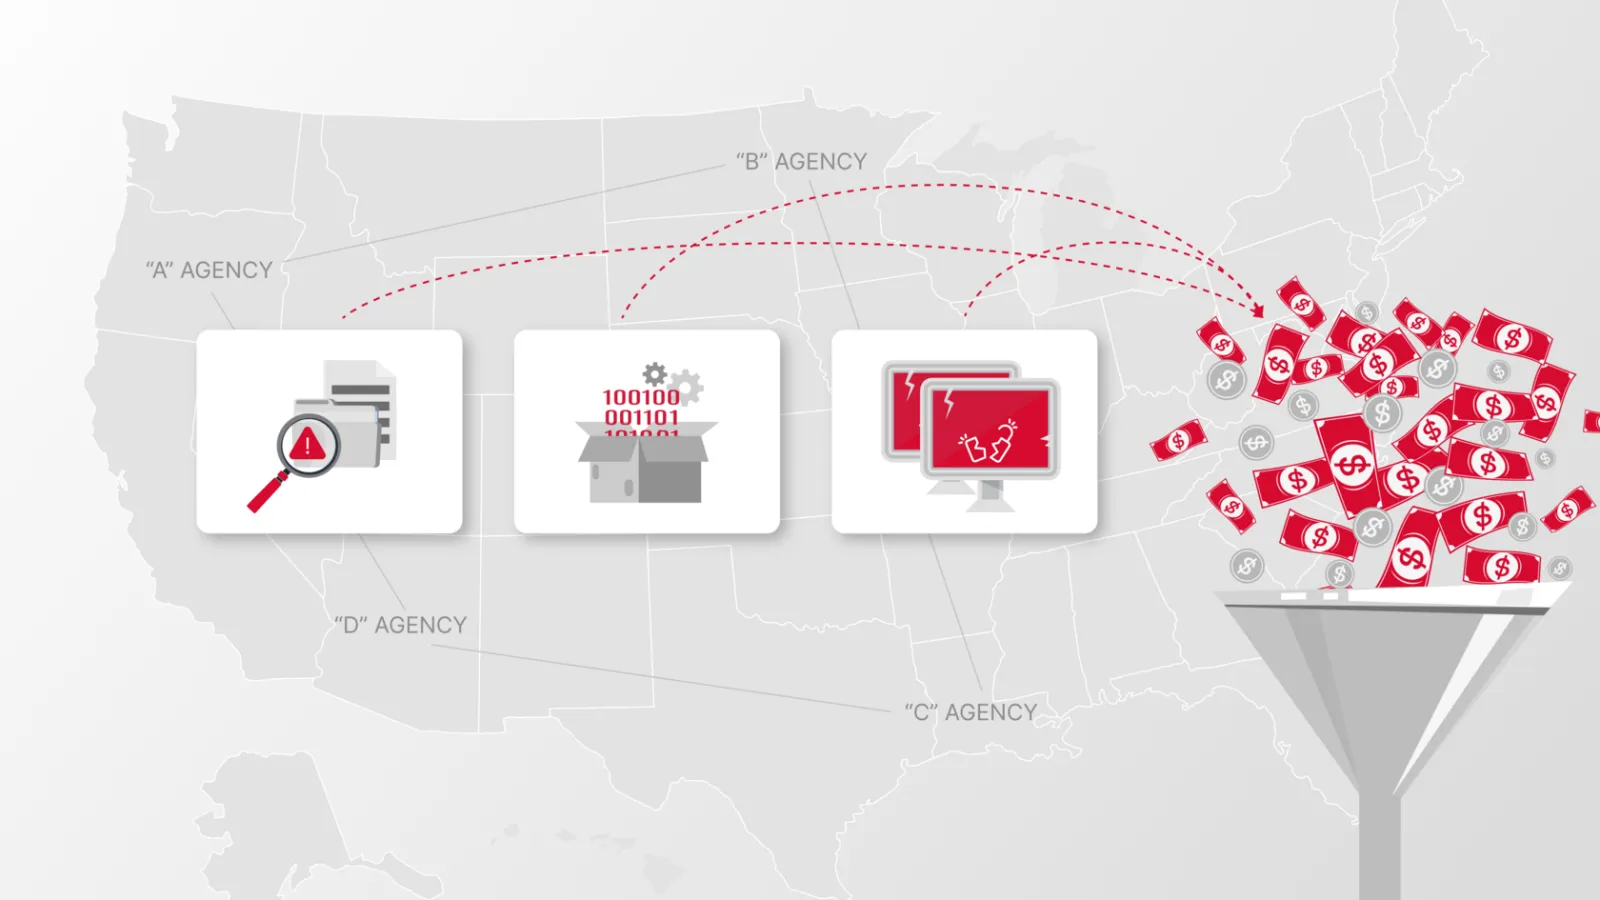
“साझाकरण” कानून को दरकिनार करने का रास्ता बन जाता है
लाइसेंस प्लेट डेटा जब किसी विक्रेता की क्लाउड प्रणाली में पहुंच जाता है, तो वह स्थानीय कानूनों की पकड़ से बाहर हो जाता है। अचानक यह डेटा दूसरे स्थानों की पुलिस या संघीय एजेंसियों को उन सुरक्षा उपायों के बिना उपलब्ध हो जाता है, जिनके मौजूद होने की उम्मीद मतदाताओं और विधायकों ने की थी। डेटा साझाकरण की यह खामी एजेंसियों को कुछ पुलिस जांचों पर लगी पाबंदियों को कानूनी तरीके से दरकिनार करने देती है।
कोई वास्तविक जवाबदेही नहीं: “पहले खोजो, औचित्य बाद में बताओ”
यदि लॉग कमज़ोर हों, ऑडिट दुर्लभ हों, और खोजें वास्तविक केस दस्तावेज़ों से जुड़ी न हों, तो दुरुपयोग होना तय है। इसी तरह निगरानी टूल का इस्तेमाल निजी रंजिश, राजनीतिक निशाना साधने, या ऐसे लोगों को ट्रैक करने के लिए होता है जिनका कोई वैध कानून प्रवर्तन उद्देश्य नहीं है। यदि किसी को अपनी खोज का औचित्य नहीं बताना पड़ता, तो लोग प्रणाली का दुरुपयोग करेंगे।
उद्देश्य के अनुरूप न होने वाली सुरक्षा
एआई-आधारित वीडियो एनालिटिक्स का उपयोग करने वाली कंपनियां जो संवेदनशील लोकेशन और वीडियो डेटा बड़ी मात्रा में एकत्र करती हैं, वह सर्वोच्च स्तर की सुरक्षा की मांग करता है। फिर भी शोधकर्ताओं और जांचों ने बार-बार गंभीर सुरक्षा खामियां उजागर की हैं, जिनमें कमज़ोर डिवाइस, खुले इंटरफ़ेस और असुरक्षित फ़ीड शामिल हैं। जब प्रणाली असुरक्षित हो, तो यह सिर्फ “खराब आईटी” नहीं है। यह सार्वजनिक जोखिम है।
आरोपों, मुकदमों और जन-आक्रोश का इतिहास
नागरिक स्वतंत्रता समूहों और पत्रकारों ने बार-बार बड़े पैमाने की निगरानी, असंवैधानिक ट्रैकिंग, पक्षपातपूर्ण उपयोग और अनधिकृत डेटा साझाकरण पर चिंता जताई है। मूल समस्या सिर्फ कुछ खराब कर्मचारी नहीं हैं। यह ऐसी प्रणाली है जिसने दुरुपयोग को सामान्य बना दिया और उसका पता लगाना कठिन कर दिया।
यदि कोई विक्रेता गोपनीयता, सुरक्षा और जवाबदेही के बुनियादी मानकों को पूरा नहीं कर सकता, तो उसे जनता का डेटा एकत्र नहीं करना चाहिए।
और फिर भी ये विक्रेता एक के बाद एक अनुबंध जीतते रहते हैं।
सबसे आक्रोशजनक बात यही है: कानूनों और अधिकारों के उल्लंघन के आरोपों से घिरी “सार्वजनिक सुरक्षा के लिए एआई वीडियो एनालिटिक्स” कंपनियों को अब भी सार्वजनिक धन से पुरस्कृत किया जाता है, क्योंकि वे अपनी प्रणालियों को “एआई” जैसे प्रचलित शब्द और “सुरक्षा” के वादे के साथ बेचती हैं।
यह वह नैतिक टकराव है जिसे शहर अनदेखा नहीं कर सकते। कानून प्रवर्तन एजेंसियां कानून को बनाए रखने के लिए हैं। लेकिन आप एक हाथ से कानून लागू करते हुए दूसरे हाथ से कानून तोड़ने का काम आउटसोर्स नहीं कर सकते। तो कोई एजेंसी ऐसी कंपनी के साथ साझेदारी को कैसे उचित ठहरा सकती है जिस पर अवैध निगरानी, डेटा के दुरुपयोग या अधिकारों के उल्लंघन को संभव बनाने वाले टूल बनाने का आरोप है?
सार्वजनिक सुरक्षा के लिए नैतिक एआई की वास्तविक आवश्यकताएं
ALPR या वीडियो इंटेलिजेंस प्लेटफ़ॉर्म का उपयोग करने वाले किसी भी शहर को ऐसे मानक अपनाने होंगे जिन पर कोई समझौता नहीं हो सकता। “हम पर भरोसा रखें” नहीं। “हम गोपनीयता को गंभीरता से लेते हैं” नहीं। उसे ऐसी कठोर, लागू करने योग्य आवश्यकताएं चाहिए जो व्यवहार को बदलें।
बुनियादी तकनीकी मानक
- एंड-टू-एंड एन्क्रिप्शन और मल्टी-फ़ैक्टर ऑथेंटिकेशन
- सख़्त भूमिका-आधारित एक्सेस नियंत्रण और सेगमेंटेशन
- डेटा न्यूनतमीकरण (कम एकत्र करें, कम रखें) और जहां संभव हो डिवाइस पर प्रोसेसिंग
- छेड़छाड़-रोधी लॉग और अनिवार्य ऑडिट ट्रेल
बुनियादी शासन मानक
- उद्देश्य की स्पष्ट सीमाएं (इसका उपयोग किस काम के लिए हो सकता है, और किसके लिए नहीं)
- साझाकरण पर सख़्त तकनीकी और संविदात्मक सीमाएं, जिनमें क्षेत्राधिकारों के पार और संघीय पहुंच शामिल हैं
- स्वतंत्र ऑडिट और सार्वजनिक रिपोर्टिंग
- एक वास्तविक जवाबदेही तंत्र: हर संवेदनशील खोज किसी दस्तावेज़ी केस से जुड़ी होनी चाहिए और बाद की समीक्षा के लिए उपलब्ध कराई जानी चाहिए।
- एजेंसियां हर क्वेरी और डेटा साझाकरण कार्रवाई के लॉग निर्यात और सत्यापित कर सकें।
मुख्य बात यह है कि औचित्य प्रणाली में निर्मित एक लागू की जाने वाली आवश्यकता होनी चाहिए।
यदि उपयोगकर्ता जानते हैं कि उन्हें अपनी कार्रवाइयों को केस ID से जोड़ना होगा और उन कार्रवाइयों की जांच होगी, तो यह प्रणाली के दुरुपयोग के विरुद्ध एक शक्तिशाली निवारक होगा।
IREX कहां फिट बैठता है
IREX को खास तौर पर उन विफलताओं को रोकने के लिए बनाया गया था जो हम निगरानी विक्रेताओं के नेटवर्क में बार-बार देखते हैं। मार्केटिंग की बयानबाज़ी या गोपनीयता वक्तव्यों पर निर्भर रहने के बजाय, इसे तकनीकी सुरक्षा उपायों के साथ डिज़ाइन किया गया है, जो दुरुपयोग को पहले से रोकते हैं और जवाबदेही सुनिश्चित करते हैं।
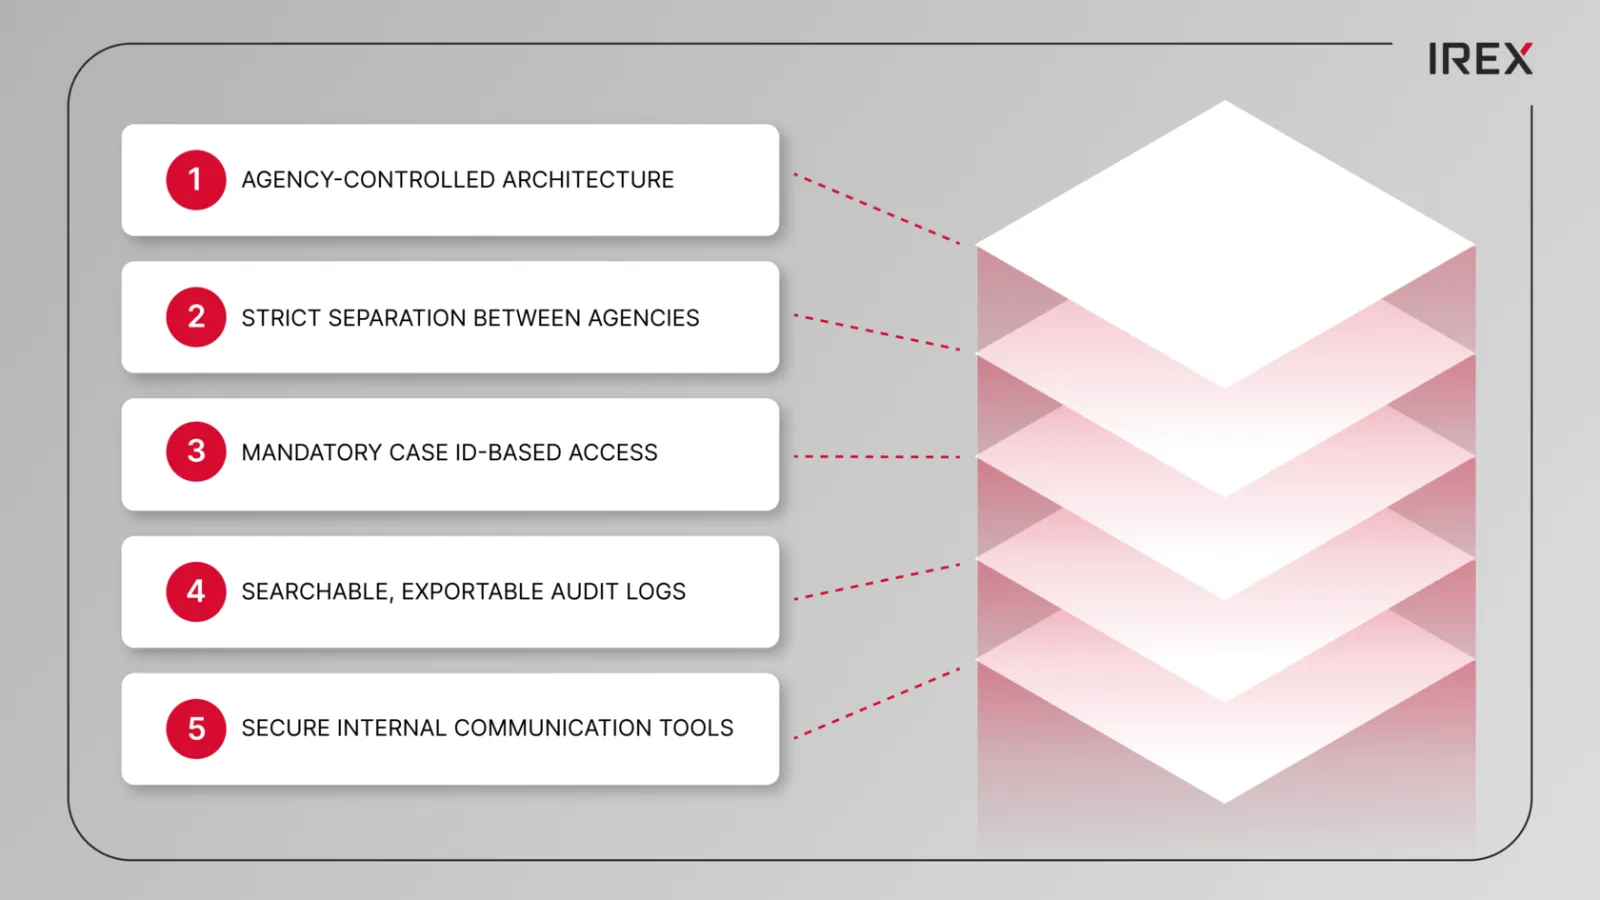
व्यवहार में यह कैसा दिखता है:
- एजेंसी-नियंत्रित आर्किटेक्चर यह सुनिश्चित करता है कि ग्राहक का डेटा संप्रभुता, प्रतिधारण और अनुपालन पर नियंत्रण बना रहे, और विक्रेता की क्लाउड सेवाएं कानूनी या तकनीकी खामियां न बना सकें।
- एजेंसियों के बीच सख़्त पृथक्करण अन्य विभागों द्वारा डेटा तक सामान्य पहुंच को रोकता है।
- अनिवार्य केस-आधारित एक्सेस यह सुनिश्चित करता है कि संबंधित दस्तावेज़ीकरण के बिना संवेदनशील कार्रवाइयां नहीं की जा सकतीं।
- खोजने योग्य, निर्यात योग्य ऑडिट लॉग निगरानी को प्रभावी और सत्यापन योग्य बनाते हैं।
- सुरक्षित आंतरिक संचार टूल उपभोक्ता ऐप और शैडो चैनलों के माध्यम से डेटा लीक होने से रोकते हैं।
बार-बार सामने आए ALPR घोटालों से मिला सबक सरल है: शासन के बिना सुविधा नागरिक स्वतंत्रता के लिए आपदा बन जाती है।
अब समय आ गया है कि अधिकारों का उल्लंघन करने वाली प्रणालियों के सार्वजनिक वित्तपोषण को बंद किया जाए।
यदि आप शहर के अधिकारी, खरीद अधिकारी या सार्वजनिक सुरक्षा के नेता हैं:
- ऐसी “एआई निगरानी” प्रणालियां खरीदना बंद करें जो कठोर सुरक्षा और ऑडिट योग्यता साबित नहीं कर सकतीं।
- केस-विशिष्ट लॉगिंग, स्वतंत्र ऑडिट और सख़्त साझाकरण नियंत्रण अनिवार्य करें।
- सभी प्रणाली उपयोग नीतियों और पारदर्शिता रिपोर्टों को सार्वजनिक रूप से उपलब्ध कराएं।
- जब विक्रेता बुनियादी सुरक्षा बनाए न रख सकें, तो अनुबंध समाप्त करें।
यदि आप निवासी हैं:
- अपने शहर से पूछें कि आपके लोकेशन डेटा तक किसकी पहुंच है, उसे कितने समय तक रखा जाता है और वह किसके साथ साझा किया जाता है।
- ऑडिट लॉग मांगें। नीतियां मांगें। प्रमाण मांगें।
- अपने प्रतिनिधियों को बताएं कि सार्वजनिक सुरक्षा के लिए बड़े पैमाने की ट्रैकिंग ज़रूरी नहीं है, और मौलिक अधिकारों के उल्लंघन से मुनाफ़ा कमाने वाली कंपनियों को फंड देना उचित नहीं ठहराता।
निष्कर्ष यह है:
जिस निगरानी प्रणाली का दुरुपयोग हो सकता है, उसका दुरुपयोग होगा।
और जो सरकार बार-बार ऐसी प्रणाली को वित्तपोषित करती है, वह उस नतीजे का सक्रिय रूप से समर्थन कर रही है।
तो अपनी अगली काउंसिल बैठक के लिए यह चेकलिस्ट है
इस प्रश्न से शुरुआत करें: “हमें उन सभी तकनीकी और संविदात्मक सुरक्षा उपायों का सरल भाषा में लिखित प्रमाण दिखाएं जो दुरुपयोग और गैरकानूनी डेटा साझाकरण को रोकते हैं”।
पारदर्शिता
- पूरा अनुबंध और सभी संशोधन, जिनमें गोपनीयता/सुरक्षा शर्तों के लिए कोई “गोपनीय” अपवाद न हो
- विक्रेता की डेटा नीति: क्या एकत्र किया जाता है, कहां संग्रहीत होता है, कितने समय तक रखा जाता है, और किसकी पहुंच है
- जनता के लिए उपयोग नीति: प्रणाली को क्या करने की अनुमति है, और स्पष्ट रूप से क्या करने की अनुमति नहीं है
संग्रह और भंडारण पर कठोर सीमाएं
- डिफ़ॉल्ट रूप से छोटी प्रतिधारण अवधि, लंबी अवधि केवल दस्तावेज़ी, केस-विशिष्ट आवश्यकताओं के साथ
- डेटा न्यूनतमीकरण: केवल वही एकत्र करें जो आवश्यक है, “सब कुछ, क्योंकि हम कर सकते हैं” नहीं
- “आवाजाही का इतिहास” बनाने पर तब तक प्रतिबंध, जब तक वह दस्तावेज़ी केस और कानूनी मानक से जुड़ा न हो
डेटा साझाकरण की खामियां बंद करें
- क्षेत्राधिकारों के पार डिफ़ॉल्ट साझाकरण नहीं; केवल लिखित औचित्य के साथ ऑप्ट-इन
- संघीय पहुंच तब तक नहीं, जब तक उसे स्पष्ट रूप से मंज़ूर, लॉग और सार्वजनिक रूप से घोषित न किया जाए
- तृतीय-पक्ष पहुंच के ज़रिए राज्य/स्थानीय प्रतिबंधों को दरकिनार करने के लिए प्रणाली के उपयोग पर स्पष्ट निषेध
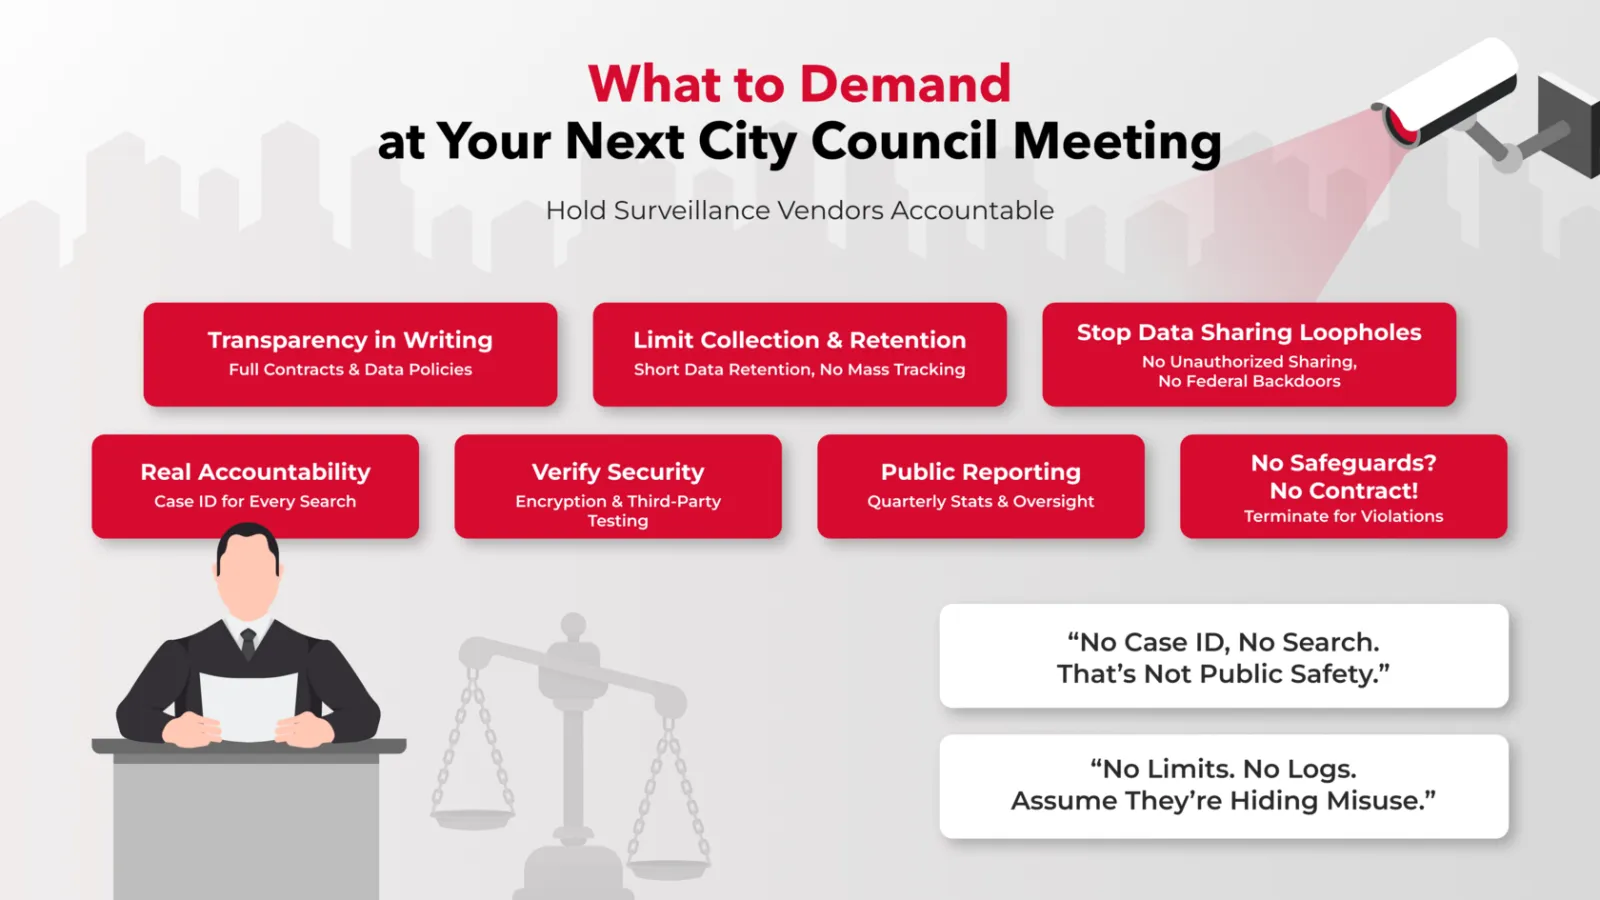
वास्तविक जवाबदेही
- हर संवेदनशील खोज के लिए अनिवार्य केस ID: केस ID नहीं, तो खोज नहीं
- विस्तृत लॉग: किसने खोजा, क्या खोजा, क्यों खोजा, और परिणामों का उपयोग कैसे हुआ
- स्वतंत्र ऑडिट कम से कम सालाना और बड़े बदलावों या घटनाओं के बाद
- दुरुपयोग के लिए स्पष्ट दंड: अनुशासन नीतियां, एक्सेस रद्द करना और रेफ़रल मार्ग
अंधे भरोसे के बजाय सत्यापन योग्य सुरक्षा
- हर उपयोगकर्ता के लिए एंड-टू-एंड एन्क्रिप्शन और MFA
- भूमिका-आधारित एक्सेस नियंत्रण और एजेंसियों के बीच सख़्त पृथक्करण
- सार्वजनिक रूप से उपलब्ध सारांशों के साथ नियमित तृतीय-पक्ष सुरक्षा परीक्षण
- सख़्त समय-सीमा वाली और सार्वजनिक खुलासे के साथ उल्लंघन की सूचनाएं
सार्वजनिक निगरानी और रिपोर्टिंग
- तिमाही पारदर्शिता रिपोर्ट: खोजों की संख्या, केस से जुड़ी खोजें, साझाकरण, नीति से बाहर की घटनाएं
- ऑडिट और अनुपालन की समीक्षा के लिए नागरिक निगरानी
- आंतरिक मामलों से बाहर स्पष्ट शिकायत और एस्केलेशन प्रक्रिया
खरीद की लक्ष्मण-रेखाएं
- शहर किसी भी समय सभी लॉग निर्यात और सत्यापित कर सके
- बार-बार दुरुपयोग, सुरक्षा विफलताओं या गैरकानूनी साझाकरण के लिए समाप्ति खंड
- “कोई डार्क पैटर्न नहीं”: कोई डिफ़ॉल्ट साझाकरण, छिपी डेटा साझेदारियां या द्वितीयक मुद्रीकरण नहीं।
और हमेशा याद रखें:
यदि हर संवेदनशील खोज को दस्तावेज़ी केस से जोड़ा और स्वतंत्र रूप से ऑडिट नहीं किया जा सकता, तो यह टूल सार्वजनिक सुरक्षा नहीं है, यह बड़े पैमाने की निगरानी है।
यदि विक्रेता सख़्त साझाकरण सीमाओं और सत्यापित ऑडिट लॉग पर सहमत नहीं होता, तो मान लें कि दुरुपयोग कोई खामी नहीं, बल्कि उसकी खासियत है।