
सार्वजनिक ऐप्स से आगे: सुरक्षा टीमों को ऑन-प्रिमाइस मैसेजिंग की जरूरत क्यों है

सूचना किसी भी संगठन की एक प्रमुख संपत्ति है, जिसे मजबूत सुरक्षा की आवश्यकता होती है। सुरक्षा टीमें अक्सर बाहरी खतरों की खोज में रहती हैं, जैसे सेंधमारी वाले सर्वर, एन्क्रिप्टेड बैकअप या समझौता किए गए क्लाउड खाते, जबकि संचार…
सूचना किसी भी संगठन की एक प्रमुख संपत्ति है और उसे मजबूत सुरक्षा की आवश्यकता होती है। सुरक्षा टीमें अक्सर बाहरी खतरों की खोज में रहती हैं, जैसे सेंधमारी वाले सर्वर, एन्क्रिप्टेड बैकअप या समझौता किए गए क्लाउड खाते, जबकि इंस्टेंट मैसेजिंग ऐप्स के जरिए होने वाला संचार एक उच्च जोखिम वाला क्षेत्र बना रहता है। सार्वजनिक मैसेंजर टेक्स्ट, स्क्रीनशॉट, फ़ाइलें और अलर्ट ले जाते हैं, और इन सभी से डेटा लीक हो सकता है।
अखंडता सुनिश्चित करने के लिए, एआई-संचालित वीडियो एनालिटिक्स प्लेटफ़ॉर्म को सुरक्षित संचार और अलर्ट प्रणालियों के लिए भी वही उच्च मानक चाहिए। यदि ये संचार सुरक्षित नहीं हैं, तो हमलावर या लापरवाह आंतरिक कर्मचारी मूल्यवान डेटा को जोखिम में बदल सकते हैं।
ऑन-प्रिमाइस मैसेजिंग क्यों बढ़ रही है
आंतरिक कॉर्पोरेट मैसेजिंग प्लेटफ़ॉर्म गोपनीय जानकारी के लीक को रोकने और इस विशेष खतरे के रास्ते को बंद करने का समाधान देते हैं। हाल के वर्षों में ऑन-प्रिमाइस समाधान कॉर्पोरेट संचार के विकास में एक प्रमुख रुझान के रूप में उभरे हैं। इसलिए कंपनियाँ तेजी से अपने कॉर्पोरेट मैसेंजर को अपने ही इन्फ्रास्ट्रक्चर पर होस्ट करना चुन रही हैं। कंपनी द्वारा होस्ट किए गए मैसेंजर उपयोगकर्ताओं को यह चुनने देते हैं कि डेटा कैसे संग्रहीत हो, उस तक किसकी पहुँच हो और अनिवार्य सुरक्षा का स्तर क्या हो।
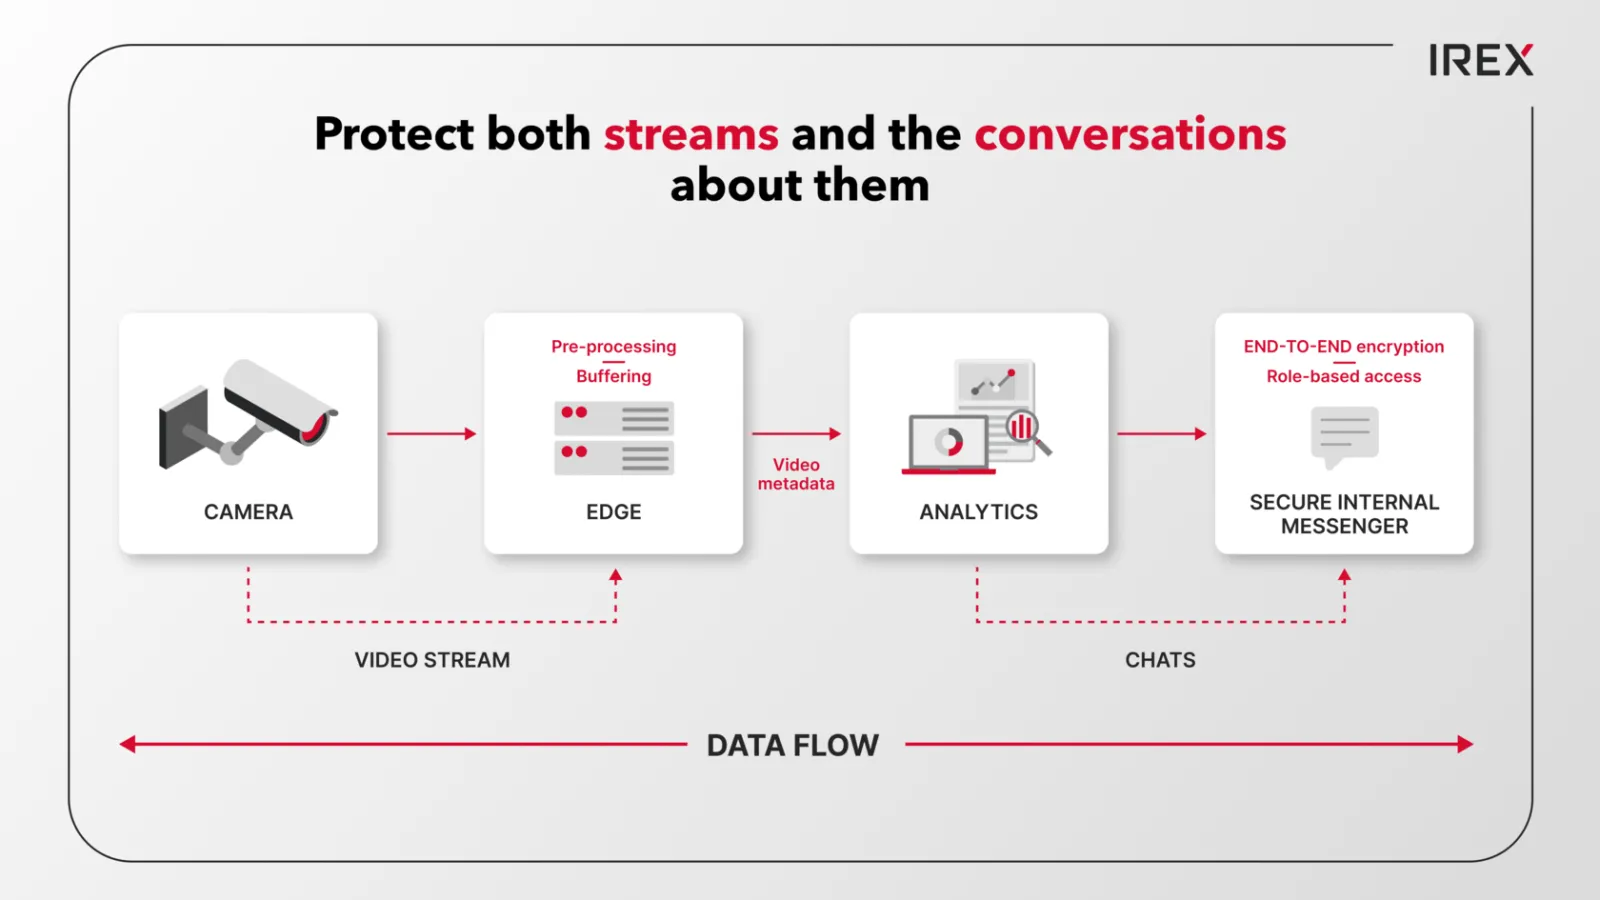
सुरक्षित एकीकृत मैसेंजर तेज और सुविधाजनक संचार को संभव बनाते हैं और एक विश्वसनीय सूचना भंडार तथा कंपनी डेटाबेस के रूप में भी काम करते हैं, खासकर वहाँ जहाँ सख्त नियंत्रण अत्यंत महत्वपूर्ण है। ऑन-प्रिमाइस तैनाती को एक बंद और ऑडिट योग्य वातावरण के भीतर कुछ सौ उपयोगकर्ताओं से लेकर दसियों हजार उपयोगकर्ताओं तक बढ़ाया जा सकता है।
कॉर्पोरेट मैसेंजर केवल एन्क्रिप्टेड चैट से कहीं अधिक है। इसकी प्रमुख विशेषताओं में शामिल हैं:
- संदेशों के संपादन और हटाने सहित सभी उपयोगकर्ता क्रियाओं की अनिवार्य लॉगिंग, ताकि जरूरत पड़ने पर एडमिन साक्ष्य जुटा सकें।
- सूक्ष्म स्तर का एक्सेस कंट्रोल यह सीमित करता है कि कौन-से चैट, फ़ाइलें और अलर्ट कौन देख सकता है।
- कंटेंट नियंत्रण जो जोखिम भरे फ़ाइल प्रकारों को ब्लॉक या क्वारंटीन करते हैं और एकीकृत एंटीवायरस से अटैचमेंट स्कैन करते हैं।
- स्वचालित DLP नियम, जो अनधिकृत उपयोगकर्ताओं के साथ साझा की गई गोपनीय सामग्री का पता लगाकर उसे चिह्नित करते हैं।
- हस्ताक्षरित अपडेट और हार्डनिंग: प्लेटफ़ॉर्म को स्वयं छेड़छाड़ या सप्लाई-चेन हमलों से सुरक्षित रखना।
- सेल्फ-होस्टेड मैसेजिंग वातावरण के भीतर एआई असिस्टेंट की सुरक्षित तैनाती समर्थित है, जो किसी भी बाहरी तृतीय-पक्ष सर्वर पर डेटा के स्थानांतरण को रोकती है।
सुरक्षित मैसेंजर के चयन के लिए कंपनी की विशिष्ट सुरक्षा आवश्यकताओं के अनुरूप दृष्टिकोण की जरूरत होती है।
वीडियो एनालिटिक्स संचालन में कॉर्पोरेट मैसेंजर की भूमिका
किसी एजेंसी के भीतर एकीकृत सुरक्षित मैसेंजर नियंत्रण और सुरक्षा को काफी बढ़ाता है। सार्वजनिक ऐप्स के विपरीत, ये संदेश हटाए जाने के बाद भी चैट इतिहास सहित सभी उपयोगकर्ता क्रियाओं की निगरानी की सुविधा देते हैं। जब सभी उपयोगकर्ता क्रियाएँ लॉग और मॉनिटर की जाती हैं, तो सुरक्षा टीमें घटनाक्रम का पुनर्निर्माण कर सकती हैं, साक्ष्य जुटा सकती हैं और घटनाओं पर तेजी से प्रतिक्रिया दे सकती हैं।
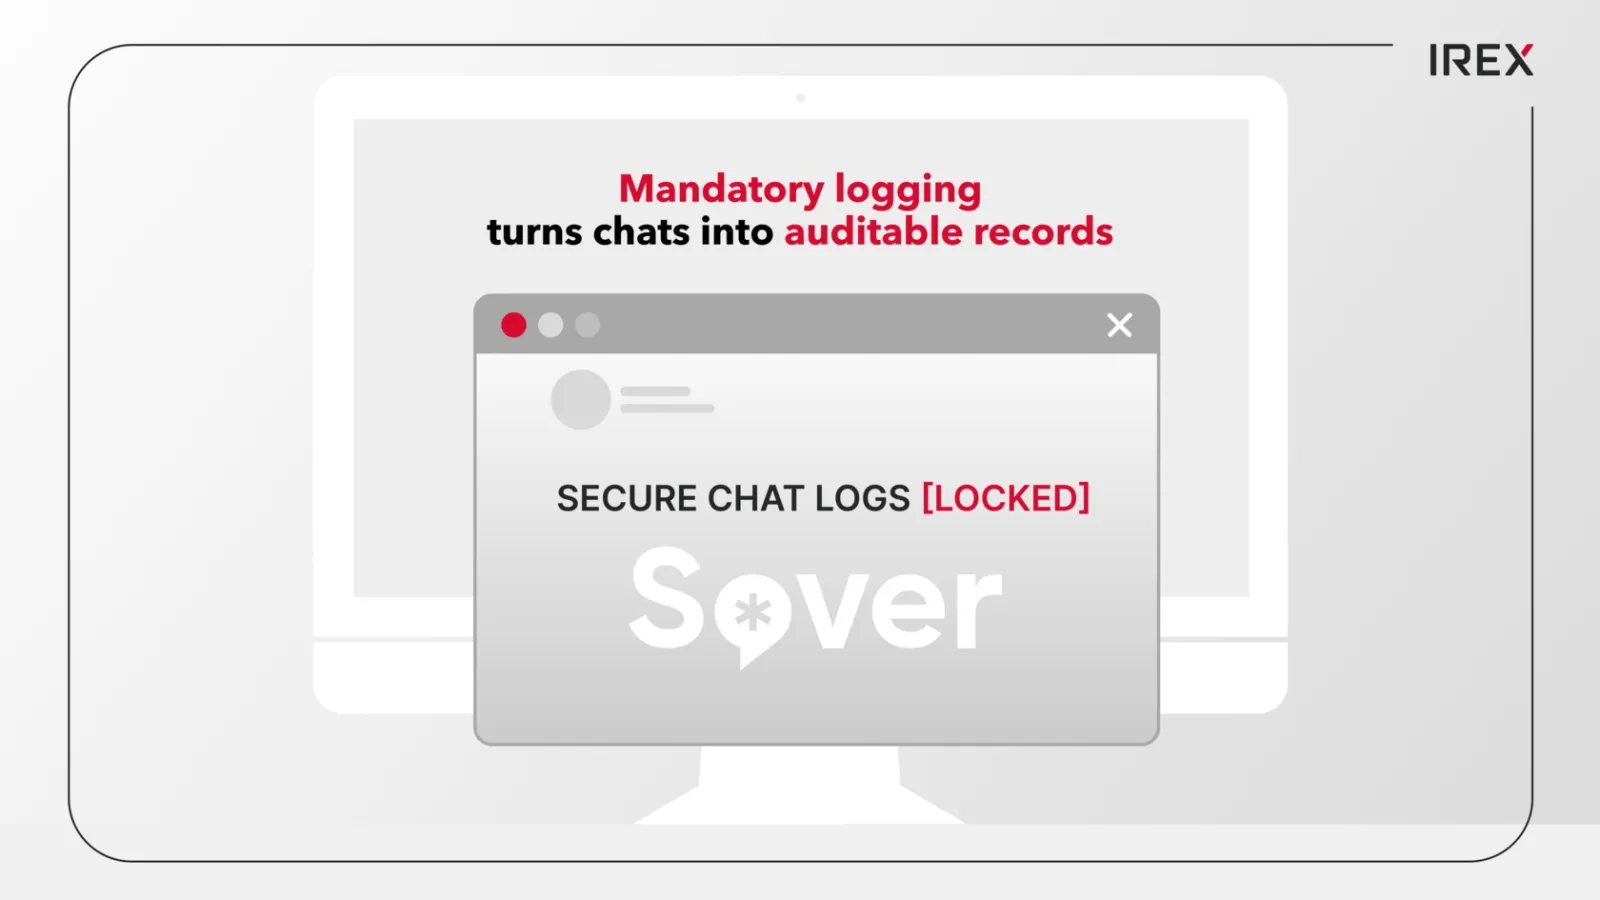
सुरक्षा नीतियाँ कॉन्फ़िगर करने और डेटा स्थानांतरण पर रोक लगाने के अलावा, ऐसे ऑटोमेशन के जरिए अनुपालन सुनिश्चित करना जरूरी है जो फ़ाइलों में गोपनीय डेटा का विश्लेषण करें और किसी भी अनधिकृत स्थानांतरण के बारे में सुरक्षा कर्मियों को सचेत करें।
सुरक्षा एजेंसियों और रक्षा उद्योग में ऐसे समाधानों की माँग बहुत अधिक है, जहाँ डेटा लीक के विनाशकारी परिणाम हो सकते हैं। इन क्षेत्रों में सुरक्षित, नियंत्रित सूचना साझाकरण और तेज रियल-टाइम संचार की आवश्यकता के बीच संतुलन बनाना अत्यंत महत्वपूर्ण है।
आर्किटेक्चर और तैनाती
सुरक्षित मैसेजिंग प्रणाली का कार्यान्वयन स्पष्ट इन्फ्रास्ट्रक्चर आवश्यकताओं को परिभाषित करने से शुरू होता है। व्यवहार में यह चरण अक्सर प्लेटफ़ॉर्म की वास्तविक स्थापना से अधिक समय लेता है। किसी एजेंसी के माहौल में एक्सेस अधिकारों और नेटवर्क नीतियों की मंजूरी अक्सर सबसे अधिक समय लेने वाली प्रक्रिया होती है, जबकि तकनीकी तैनाती स्वयं अपेक्षाकृत तेज होती है। इन्फ्रास्ट्रक्चर के सत्यापित हो जाने के बाद भावी क्लस्टर के लिए वातावरण की तैयारी शुरू होती है। इसी चरण में भावी प्रणाली की विश्वसनीयता तय होती है।
आवश्यक तकनीकी चरणों में शामिल हैं:
- कंप्यूट, स्टोरेज और नेटवर्क की तैयारी का सत्यापन।
- DNS, रूटिंग, सर्टिफिकेट, सिस्टम हार्डनिंग और बैकअप का कॉन्फ़िगरेशन।
- प्रणाली की मजबूती की गारंटी के लिए क्लस्टरिंग और फेलओवर कॉन्फ़िगरेशन स्थापित करना।
निर्दिष्ट मैसेंजर के रूप में Sover
वीडियो एनालिटिक्स को सुरक्षित करने के लिए उसके आसपास होने वाली बातचीत को भी सुरक्षित करना जरूरी है। कंपनी के नियंत्रण वाला मैसेंजर सूचना प्रवाह को सुरक्षित करता है, संपत्तियों की रक्षा करता है, प्रतिक्रिया समय को सुव्यवस्थित करता है और कुल जोखिम को कम करता है।
सुरक्षित आंतरिक संचार सुनिश्चित करने के लिए, IREX Sover प्रदान करता है, जो एक सेल्फ-होस्टेड और अत्यधिक स्केलेबल कॉर्पोरेट मैसेंजर है। Sover अनुकूलन योग्य एंड-टू-एंड एन्क्रिप्शन, भूमिका-आधारित एक्सेस और केंद्रीकृत प्रशासन के जरिए संवेदनशील डेटा को एक बंद, निजी सर्किट के भीतर सुरक्षित रखने वाली एंटरप्राइज़-ग्रेड संचार परत देकर IREX के एथिकल वीडियो एनालिटिक्स का पूरक बनता है।
इसकी मुख्य तकनीकी विशेषताओं में स्क्रीन शेयरिंग और डाउनलोड को ब्लॉक करने वाला डिवाइस नियंत्रण, ऑडिट ट्रेल, सुरक्षित अटैचमेंट स्टोरेज, और मजबूत प्रतिधारण तथा रिडैक्शन नीतियाँ शामिल हैं। जब उपयोगकर्ता कंपनी छोड़ते हैं, तो उनके खाते निष्क्रिय कर दिए जाते हैं और उनसे जुड़ा सारा पत्राचार संग्रहीत कर लिया जाता है।
Sover मैसेजिंग, कॉल और वीडियो कॉन्फ्रेंसिंग सहित सभी संचार चैनलों में परिचालन गोपनीयता और संप्रभुता सुनिश्चित करता है। नियंत्रित चैनलों के जरिए भागीदार खातों के साथ एकीकृत होने की प्लेटफ़ॉर्म की क्षमता आवश्यक बाहरी सहयोग को बनाए रखती है, और कॉर्पोरेट परिधि के बाहर डेटा के व्यापक रास्ते नहीं खोलती।
ये सभी विशेषताएँ मिलकर ऐसे तकनीकी और प्रक्रियात्मक सुरक्षा उपाय बनाती हैं जो वीडियो एनालिटिक्स डेटा को आंतरिक, ऑडिट योग्य और गोपनीयता व अनुपालन मानकों के पूर्णतः अनुरूप रखते हैं।